GDPR (RGPD): qué es el Reglamento General de Protección de Datos y cómo afecta a tu lista
La norma europea que decide cómo consigues, guardas y usas los emails de tus suscriptores, explicada sin jerga legal
El GDPR (General Data Protection Regulation) es el reglamento de la Unión Europea que regula cómo las empresas y organizaciones recogen, guardan y usan los datos personales.
En español se llama RGPD, Reglamento General de Protección de Datos, y es la misma norma con otras siglas.
Si tienes una lista de suscriptores, te afecta: un email que identifica a una persona es un dato personal. Por eso el reglamento decide cómo consigues esas direcciones, qué les cuentas y qué haces cuando alguien pide que lo borres.
¿Qué es el GDPR?
Respuesta breve: es el Reglamento (UE) 2016/679, aprobado en abril de 2016 y aplicable desde el 25 de mayo de 2018. Unifica las reglas de protección de datos en todos los países de la UE.
Al ser un reglamento, y no una directiva, se aplica tal cual en cada país, sin necesidad de trasponerlo. Puedes leer el texto completo del RGPD en la web oficial de la UE.
Su objetivo es doble: dar a las personas control sobre sus datos y fijar las mismas obligaciones para todas las organizaciones que los tratan.
A quién se aplica
El reglamento no mira dónde está tu empresa, sino a quién pertenecen los datos:
- Empresas de la UE, sea cual sea su tamaño. También autónomos, asociaciones y administraciones.
- Empresas de fuera de la UE que ofrecen productos o servicios a personas que están en la UE, o que analizan su comportamiento.
- Proveedores que tratan datos por encargo, como una herramienta de email marketing o un servicio de alojamiento.
Una tienda de México que envía su newsletter a clientes de Madrid también tiene que cumplirlo con esos contactos.
Los principios del GDPR
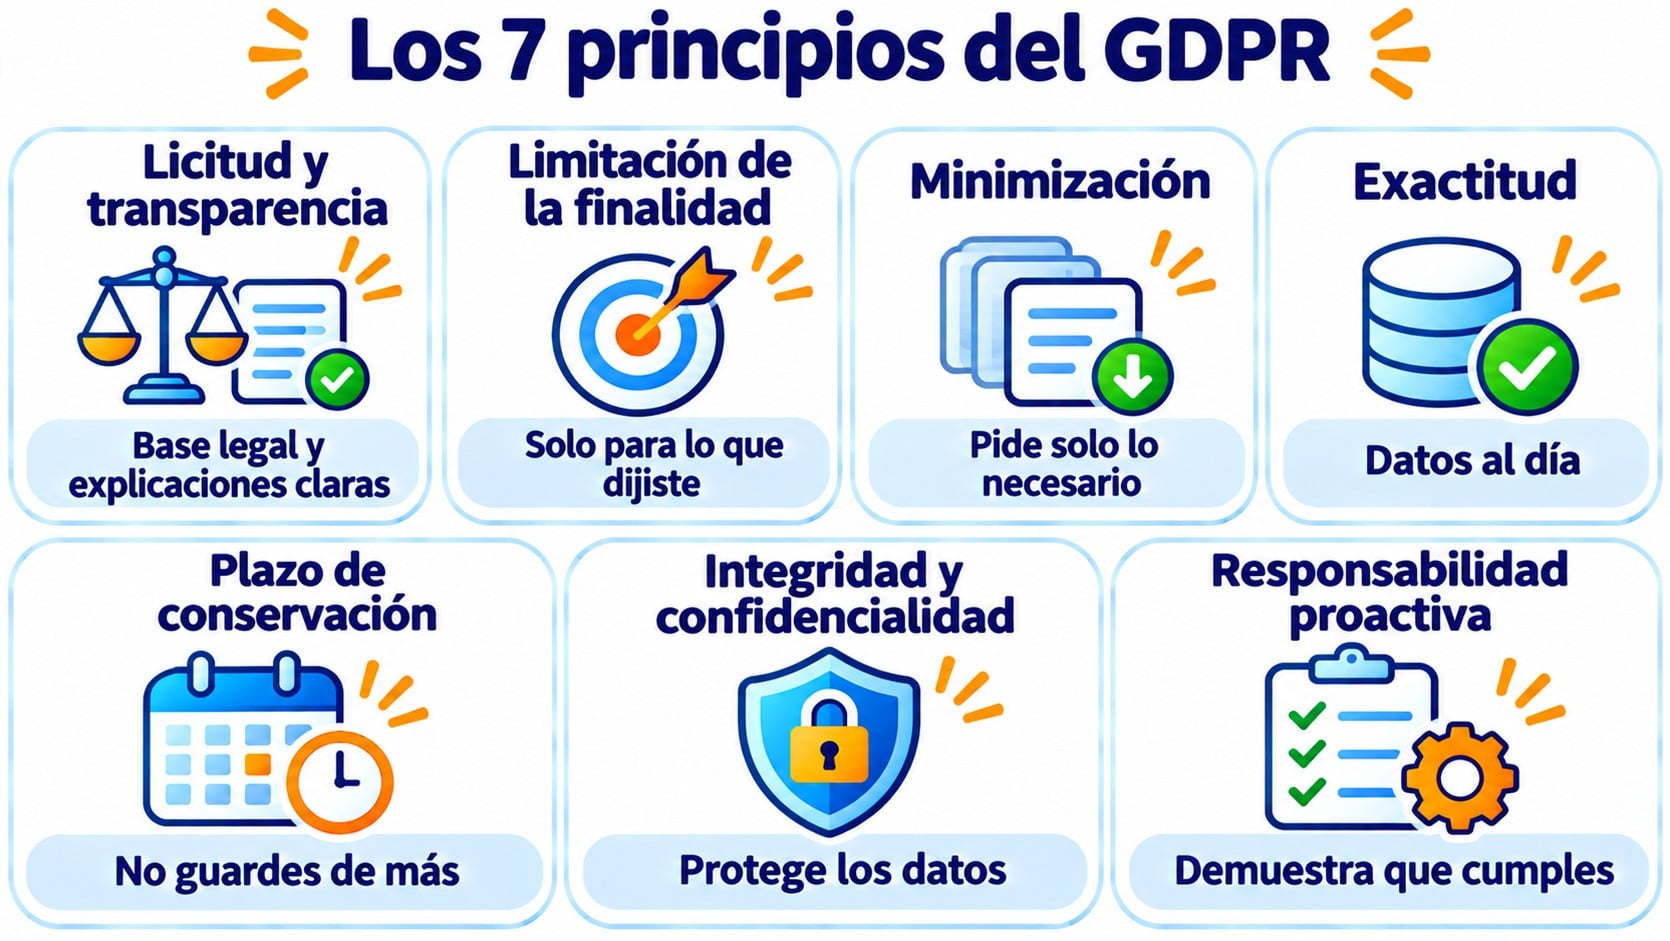
El artículo 5 fija siete principios que se aplican a cualquier uso de datos:
| Principio | Qué significa en la práctica |
|---|---|
| Licitud, lealtad y transparencia | Tienes una base legal y explicas con claridad qué haces con los datos |
| Limitación de la finalidad | Usas los datos solo para lo que dijiste al recogerlos |
| Minimización | Pides solo lo que necesitas: para una newsletter, el email basta |
| Exactitud | Mantienes los datos al día y corriges los erróneos |
| Limitación del plazo de conservación | No guardas los datos más tiempo del necesario |
| Integridad y confidencialidad | Los proteges frente a accesos, pérdidas o filtraciones |
| Responsabilidad proactiva | Puedes demostrar que cumples, con registros y pruebas |
Una lista con permiso desde el primer alta
Formularios con casilla de privacidad y doble opt-in en cada suscripción, gratis hasta 80.000 emails al mes.
Bases legales y consentimiento
Para tratar datos necesitas una base legal. El reglamento admite seis: consentimiento, contrato, obligación legal, intereses vitales, interés público e interés legítimo.
En el email marketing la habitual es el consentimiento. Para que valga, tiene que ser libre, específico, informado e inequívoco. Una casilla ya marcada o un silencio no sirven: la persona tiene que hacer algo para aceptar.
Además, tienes que poder demostrar ese consentimiento. Guardar cuándo y cómo se dio de alta cada contacto es la forma más sencilla. Y retirarlo debe ser tan fácil como darlo, por eso cada correo lleva su enlace de baja.
Los derechos de las personas
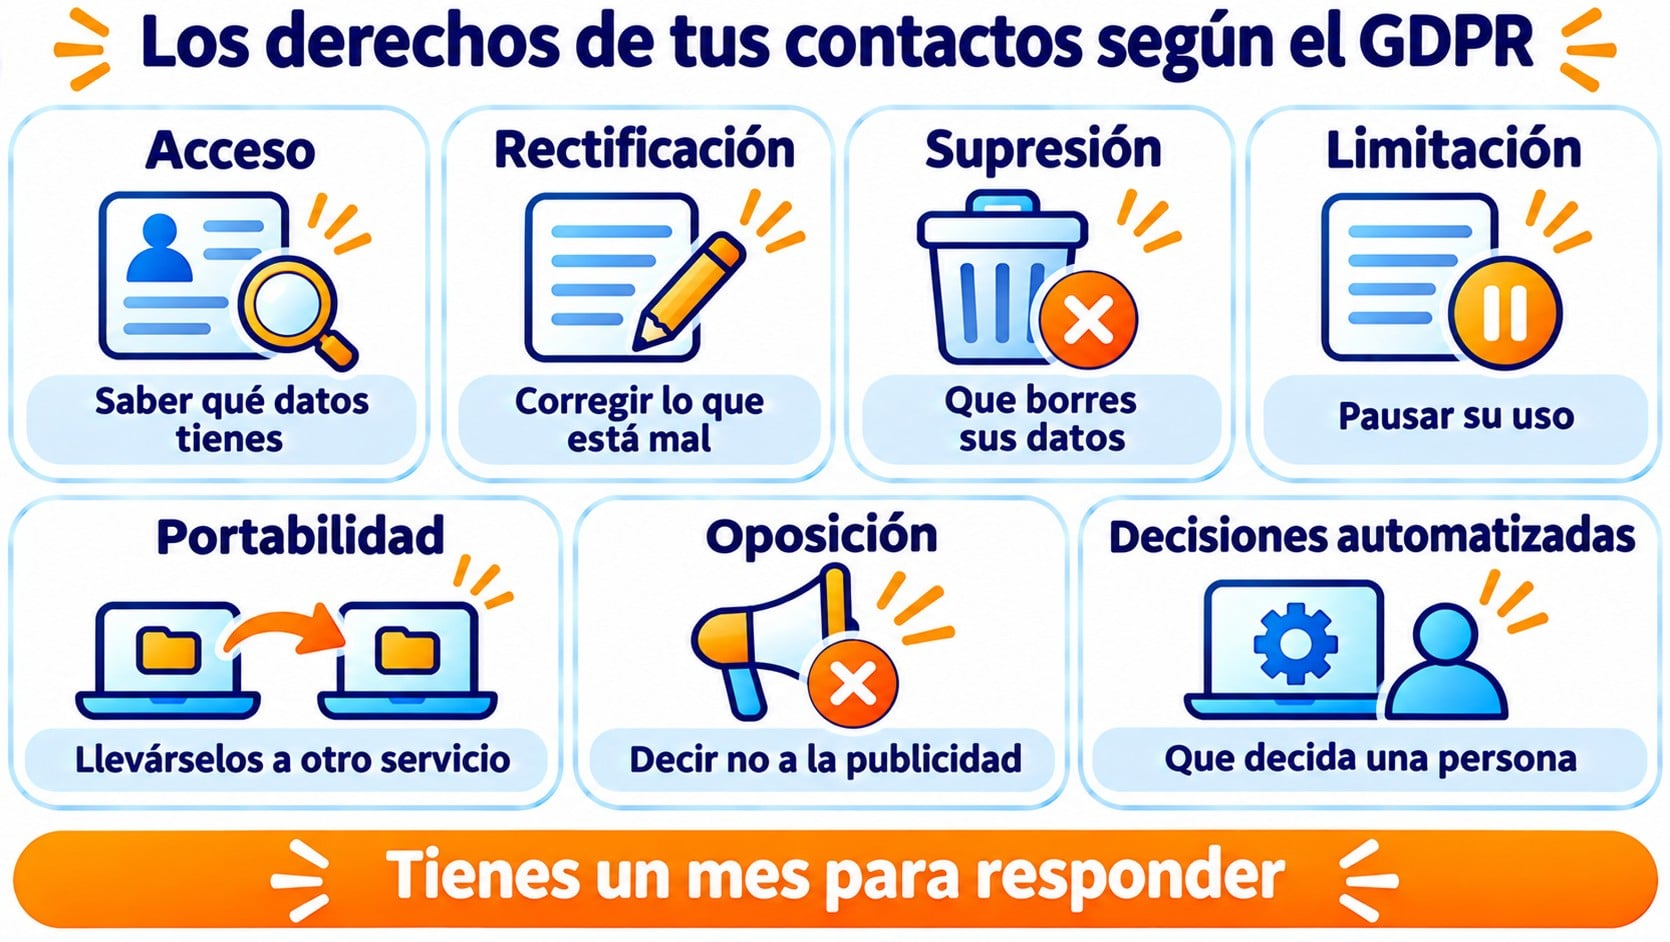
Cualquier persona puede pedirte que ejerzas estos derechos sobre sus datos:
- Acceso. Saber qué datos suyos tienes y para qué los usas.
- Rectificación. Corregir los que estén mal.
- Supresión o derecho al olvido. Que borres sus datos cuando ya no hay motivo para tenerlos.
- Limitación del tratamiento. Que dejes de usarlos mientras se resuelve una reclamación.
- Portabilidad. Recibir sus datos en un formato que pueda llevar a otro servicio.
- Oposición. Negarse a que uses sus datos, por ejemplo para publicidad.
- No ser objeto de decisiones automatizadas que le afecten de forma importante sin intervención humana.
Tienes un mes para responder, ampliable en casos complejos. La baja de una lista es la forma más común de ejercer la oposición en el email.
Multas y autoridad de control
Las sanciones más graves llegan a 20 millones de euros o al 4 % de la facturación anual mundial, la cifra que sea mayor.
Las leves, a 10 millones o al 2 %. En la práctica, la cuantía depende de la gravedad, la intención y el tamaño de la empresa.
En España vigila el cumplimiento la AEPD, la Agencia Española de Protección de Datos. Ante ella se presentan las reclamaciones, y ella impone las multas.
Si sufres una brecha de seguridad que pone en riesgo los datos, tienes 72 horas para notificarla a la autoridad.
GDPR, LOPDGDD y LSSI: cómo encajan
En España, el email marketing tiene tres normas de referencia:
| Norma | Ámbito | Qué regula |
|---|---|---|
| GDPR (RGPD) | Unión Europea | Cualquier tratamiento de datos personales |
| LOPDGDD | España | Completa el RGPD con reglas propias, como la edad mínima de 14 años para consentir |
| LSSI | España | Las comunicaciones comerciales electrónicas: emails y SMS publicitarios |
La LSSI exige permiso previo para enviar publicidad por email, salvo a clientes con productos parecidos a los que ya compraron. Tienes la ley española explicada en LOPD.
Qué cambia el GDPR en tu email marketing
Para tu lista, el reglamento se traduce en hábitos concretos: formularios que explican qué vas a enviar, casillas sin marcar, doble opt-in para confirmar cada alta, una política de privacidad enlazada y bajas que se atienden al momento.
Comprar bases de datos o importar contactos sin permiso queda fuera. Si quieres el paso a paso, con un checklist antes de cada envío, lo tienes en nuestra guía de email marketing legal.
Cómo te ayuda Mailrelay
Cuando envías con Mailrelay, tú eres el responsable de los datos de tus suscriptores y Mailrelay actúa como encargado del tratamiento, según el artículo 28 del reglamento.
Sus obligaciones están en el Anexo A de las condiciones de uso, que se aplican a todas las cuentas, también a la gratuita. Los datos se tratan en servidores situados en la UE.
La herramienta te pone fácil cumplir: formularios con casilla de aceptación de la política de privacidad, doble opt-in en cada alta, registro de la IP desde la que se suscribe cada contacto y enlace de baja con gestión automática de las bajas.
Aun así, informar, pedir el consentimiento y atender los derechos sigue siendo cosa tuya. La cuenta gratuita permite enviar 80.000 emails al mes a 20.000 contactos, con soporte humano en todos los planes.
Email marketing con servidores en la UE
Tus datos se tratan en la Unión Europea, con el encargo del tratamiento en las condiciones de uso y soporte humano en todos los planes.
Preguntas frecuentes
Tres dudas que aparecen a menudo al buscar información sobre el GDPR y el email.
¿GDPR y RGPD son lo mismo?
Sí. GDPR son las siglas en inglés y RGPD, en español. Las dos nombran el Reglamento (UE) 2016/679.
¿Puedo enviar emails a una lista comprada si cumplo el GDPR?
No. Esas personas no te dieron su consentimiento a ti, y la LSSI exige permiso previo para la publicidad por email.
¿El GDPR se aplica a los emails entre empresas?
Sí, cuando el email identifica a una persona, como nombre.apellido en el dominio de la empresa.
Las direcciones genéricas, como las de contacto o ventas, no son datos personales, pero la LSSI sí se aplica a la publicidad que les envíes.
Qué hacer con tu lista a partir de hoy
El GDPR protege los datos de cualquier persona que esté en la UE, también su email.
Para tu lista, se resume en pedir permiso de forma clara, guardar la prueba, usar los datos solo para lo prometido y atender cada baja o petición a tiempo.
Entradas relacionadas
Si quieres profundizar en la parte legal y en cómo conseguir contactos con permiso, sigue con estas entradas.