Safe Harbor: qué fue, por qué se anuló y qué lo sustituye hoy
De Safe Harbor al Data Privacy Framework: qué cambió y qué debes revisar en tus proveedores
El Safe Harbor («puerto seguro», en español) fue un acuerdo entre la Unión Europea y Estados Unidos para transferir datos personales. Entre 2000 y 2015 permitía enviarlos a empresas estadounidenses que se comprometían a cumplir unos principios de privacidad.
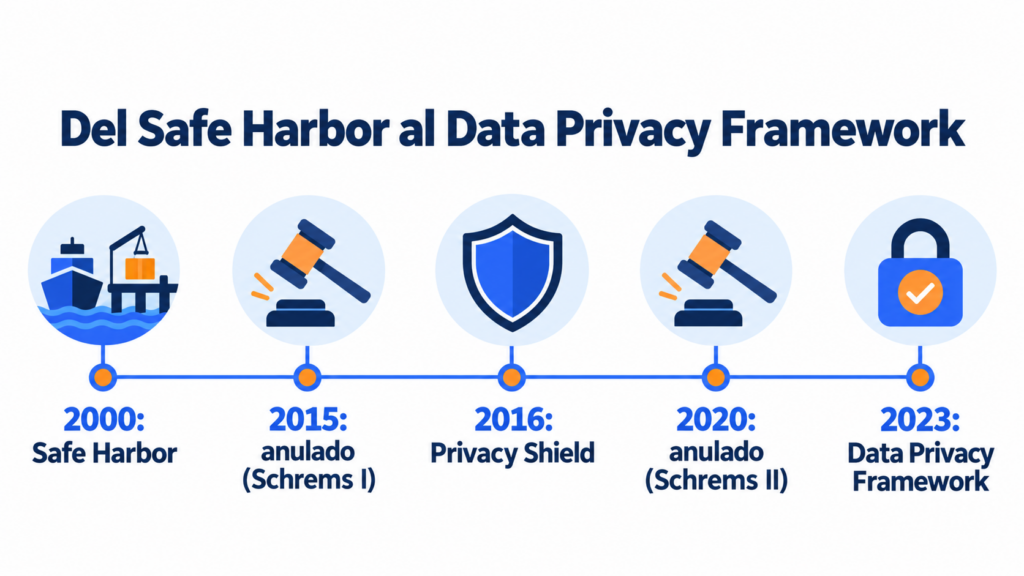
Hoy ya no está vigente. El Tribunal de Justicia de la UE lo anuló en 2015, y a su sucesor, el Privacy Shield, le pasó lo mismo en 2020. Desde julio de 2023, las transferencias a Estados Unidos se apoyan en el EU-US Data Privacy Framework.
Si usas herramientas estadounidenses para tu email marketing, tu CRM o tu web, este tema te afecta más de lo que parece.
¿Qué es el Safe Harbor y cómo funcionaba?
La Comisión Europea lo aprobó en julio de 2000. La idea era sencilla: las leyes de privacidad de Estados Unidos protegían menos que las europeas.
Por eso, las empresas americanas podían comprometerse por su cuenta a cumplir un nivel de protección parecido.
Para entrar, una empresa se autocertificaba ante el Departamento de Comercio de Estados Unidos. A partir de ahí podía recibir datos de la UE sin más trámites. Llegaron a adherirse más de 4.000 empresas, entre ellas casi todas las grandes tecnológicas.
Los principios que debían cumplir eran siete:
- notificación: informar de qué datos se recogen y para qué;
- elección: permitir que la persona se oponga a otros usos;
- transferencia ulterior: no pasar los datos a terceros sin las mismas garantías;
- seguridad: proteger los datos frente a pérdidas o accesos indebidos;
- integridad de los datos: usarlos solo para el fin declarado;
- acceso: dejar que cada persona consulte y corrija sus datos;
- aplicación: tener mecanismos para resolver quejas y sancionar.
¿Por qué se anuló el Safe Harbor?
En 2013, las revelaciones de Edward Snowden mostraron que las agencias de inteligencia de Estados Unidos accedían de forma masiva a datos guardados por empresas tecnológicas.
El abogado austriaco Max Schrems denunció entonces a Facebook ante la autoridad de protección de datos de Irlanda. El caso llegó al Tribunal de Justicia de la UE.
El 6 de octubre de 2015, el tribunal anuló el Safe Harbor en la sentencia conocida como Schrems I. Concluyó que no protegía a los europeos frente a ese acceso masivo y que no tenían una vía real para reclamar.
Safe Harbor, Privacy Shield y Data Privacy Framework: diferencias
Tras la anulación, la UE y Estados Unidos negociaron dos acuerdos más. Esta tabla resume los tres:
| Acuerdo | Vigencia | Qué aportaba | Qué pasó |
|---|---|---|---|
| Safe Harbor | 2000-2015 | Autocertificación de las empresas con 7 principios | Anulado por el TJUE (Schrems I) |
| Privacy Shield (Escudo de la Privacidad) | 2016-2020 | Principios más estrictos y un defensor del pueblo para quejas | Anulado por el TJUE el 16 de julio de 2020 (Schrems II) |
| EU-US Data Privacy Framework | Desde julio de 2023 | Límites al acceso de los servicios de inteligencia y un tribunal de revisión para los europeos | Vigente, pero recurrido ante el TJUE |
El Privacy Shield cayó por el mismo motivo que su antecesor: el tribunal consideró que la vigilancia estadounidense seguía sin límites suficientes.
¿Qué es el EU-US Data Privacy Framework?
Es el marco que rige hoy las transferencias de datos de la UE a Estados Unidos. La Comisión Europea lo aprobó el 10 de julio de 2023.
Antes, Estados Unidos limitó por decreto el acceso de sus servicios de inteligencia y creó un tribunal de revisión al que pueden acudir los europeos.
Funciona de forma parecida al Safe Harbor. Las empresas estadounidenses se certifican ante el Departamento de Comercio, renuevan esa certificación cada año y aparecen en una lista pública en dataprivacyframework.gov.
Si tu proveedor está en esa lista con la certificación activa, puedes enviarle datos sin firmar garantías adicionales.
¿Es definitivo? Todavía no. El Tribunal General de la UE lo confirmó en septiembre de 2025, pero esa decisión está recurrida ante el Tribunal de Justicia. Conviene seguir su evolución.
¿Te preocupa dónde acaban los datos de tus suscriptores?
Con Mailrelay trabajas con un servicio establecido en la Unión Europea. Crea tu cuenta gratuita y empieza hoy.
¿Cómo afecta a tu empresa si usas herramientas de Estados Unidos?
Usar una herramienta estadounidense, como Mailchimp u otro SaaS, no es ilegal. Lo que pide el RGPD es que la transferencia de datos esté cubierta. Hoy tienes tres caminos:
- El proveedor está certificado en el Data Privacy Framework. Es la opción más sencilla: compruébalo en la lista oficial antes de contratar.
- No está certificado, pero firmáis las cláusulas contractuales tipo de la Comisión Europea. Son un contrato estándar, en su versión de 2021, que suele acompañarse de un análisis del riesgo de la transferencia.
- Excepciones puntuales del RGPD, como el consentimiento explícito de la persona. No sirven para transferencias habituales.
En todos los casos, recuerda dos cosas. Tu proveedor trata datos por cuenta tuya, así que necesitas un contrato de encargo del tratamiento.
Y tu política de privacidad debe informar de que hay transferencias internacionales, como exigen el RGPD y la LOPD actual.
Si tienes dudas sobre un caso concreto, consulta con un abogado o un delegado de protección de datos.
¿Qué tiene que ver el Safe Harbor con el email marketing?
Mucho. Tu lista de suscriptores es una base de datos personales, y la plataforma desde la que envías tu newsletter la guarda y la trata.
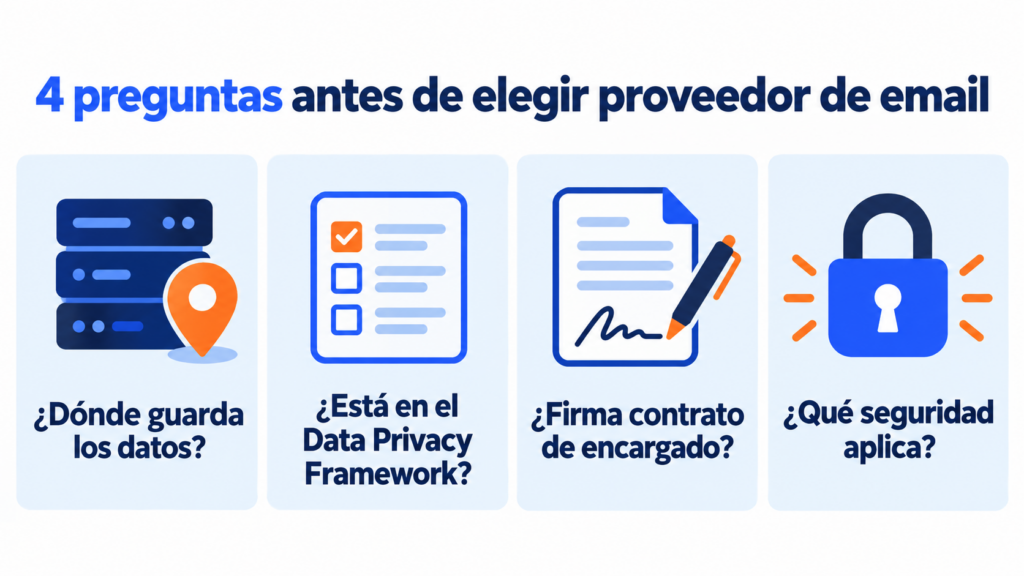
Por eso, antes de elegir una plataforma de email marketing, conviene hacer cuatro preguntas:
| Pregunta | Por qué importa |
|---|---|
| ¿Dónde está establecida la empresa y dónde guarda los datos? | Si los datos salen de la UE, hay transferencia internacional |
| ¿Está certificada en el Data Privacy Framework? | Si es estadounidense, es la forma más sencilla de cubrir la transferencia |
| ¿Firma un contrato de encargado del tratamiento? | Lo exige el RGPD a cualquier proveedor que trate tus datos |
| ¿Qué medidas de seguridad aplica? | Eres responsable de elegir un proveedor que proteja la información |
Es la misma lógica que explicamos en nuestra guía de email marketing legal, junto al consentimiento, la información y la baja.
Otros significados de safe harbor
Fuera de la protección de datos, «safe harbor» se usa en derecho para cualquier cláusula de puerto seguro: una regla que protege de responsabilidad a quien cumple ciertas condiciones.
El ejemplo más conocido son las plataformas de internet. En Estados Unidos, la ley DMCA las libra de responder por lo que suben sus usuarios si retiran los contenidos cuando se les avisa.
Cómo te ayuda Mailrelay
Mailrelay es un servicio establecido en la Unión Europea, así que puedes trabajar con tu lista sin depender de los acuerdos con Estados Unidos.
Además, te ayuda a cumplir el resto de normas. Tienes formularios de suscripción con doble opt-in para probar el permiso.
Y la gestión automática de las bajas y la lista de supresión evitan que vuelvas a escribir a quien se fue.
Con la cuenta gratuita puedes enviar hasta 80.000 emails al mes a 20.000 contactos.
Envía tus newsletters con Mailrelay
Hasta 80.000 emails al mes gratis a 20.000 contactos, con doble opt-in y bajas automáticas.
Preguntas frecuentes sobre el Safe Harbor
Estas son las dudas más habituales sobre el acuerdo y lo que vino después.
¿Qué es el Safe Harbor?
Fue un acuerdo entre la UE y Estados Unidos, vigente de 2000 a 2015, que permitía transferir datos personales a empresas estadounidenses adheridas a unos principios de privacidad.
¿Sigue vigente el Safe Harbor?
No. El Tribunal de Justicia de la UE lo anuló el 6 de octubre de 2015. Hoy rige el EU-US Data Privacy Framework, aprobado en julio de 2023.
¿Qué diferencia hay entre Safe Harbor y Privacy Shield?
El Privacy Shield fue el sucesor del Safe Harbor, entre 2016 y 2020. Tenía principios más estrictos y un defensor del pueblo para las quejas de los europeos, pero también fue anulado.
¿Se escribe safe harbor o safe harbour?
Las dos formas son correctas. «Harbor» es la grafía de Estados Unidos y «harbour», la británica. El acuerdo oficial se llamaba «Safe Harbor».
¿Puedo usar una herramienta de email marketing de Estados Unidos?
Sí, si la transferencia está cubierta. Lo más sencillo es comprobar que el proveedor está certificado en el Data Privacy Framework y firmar con él un contrato de encargado del tratamiento.