DNSBL: qué es, cómo funciona y qué significa «blocked by DNSBL»
La lista que hace que un servidor rechace tu correo antes de leerlo: cómo te detecta, por qué te incluye y cómo sales de ella
Si un correo te ha vuelto con el aviso «blocked by DNSBL», el servidor de destino lo ha rechazado porque la IP que lo envió aparece en una lista de bloqueo.
No es un fallo de tu buzón ni del destinatario.
Aquí tienes qué es una DNSBL, cómo funciona la consulta, qué significa ese rebote y qué hacer para salir de la lista.
¿Qué es una DNSBL?
Una DNSBL (DNS-based Blackhole List o Domain Name System Block List) es una lista de direcciones IP asociadas al envío de spam que se consulta a través del sistema DNS.
Los servidores de correo la usan para decidir, en milisegundos, si aceptan un mensaje o lo rechazan.
Es el tipo de lista negra más extendido en el correo electrónico. Verás también el nombre RBL (Real-time Blackhole List), que en la práctica se usa como sinónimo. El funcionamiento técnico está descrito en el RFC 5782 del IETF.
La primera fue la MAPS RBL, creada en 1997 por Paul Vixie y Dave Rand. Hoy hay decenas, cada una con sus propios criterios para incluir y retirar direcciones.
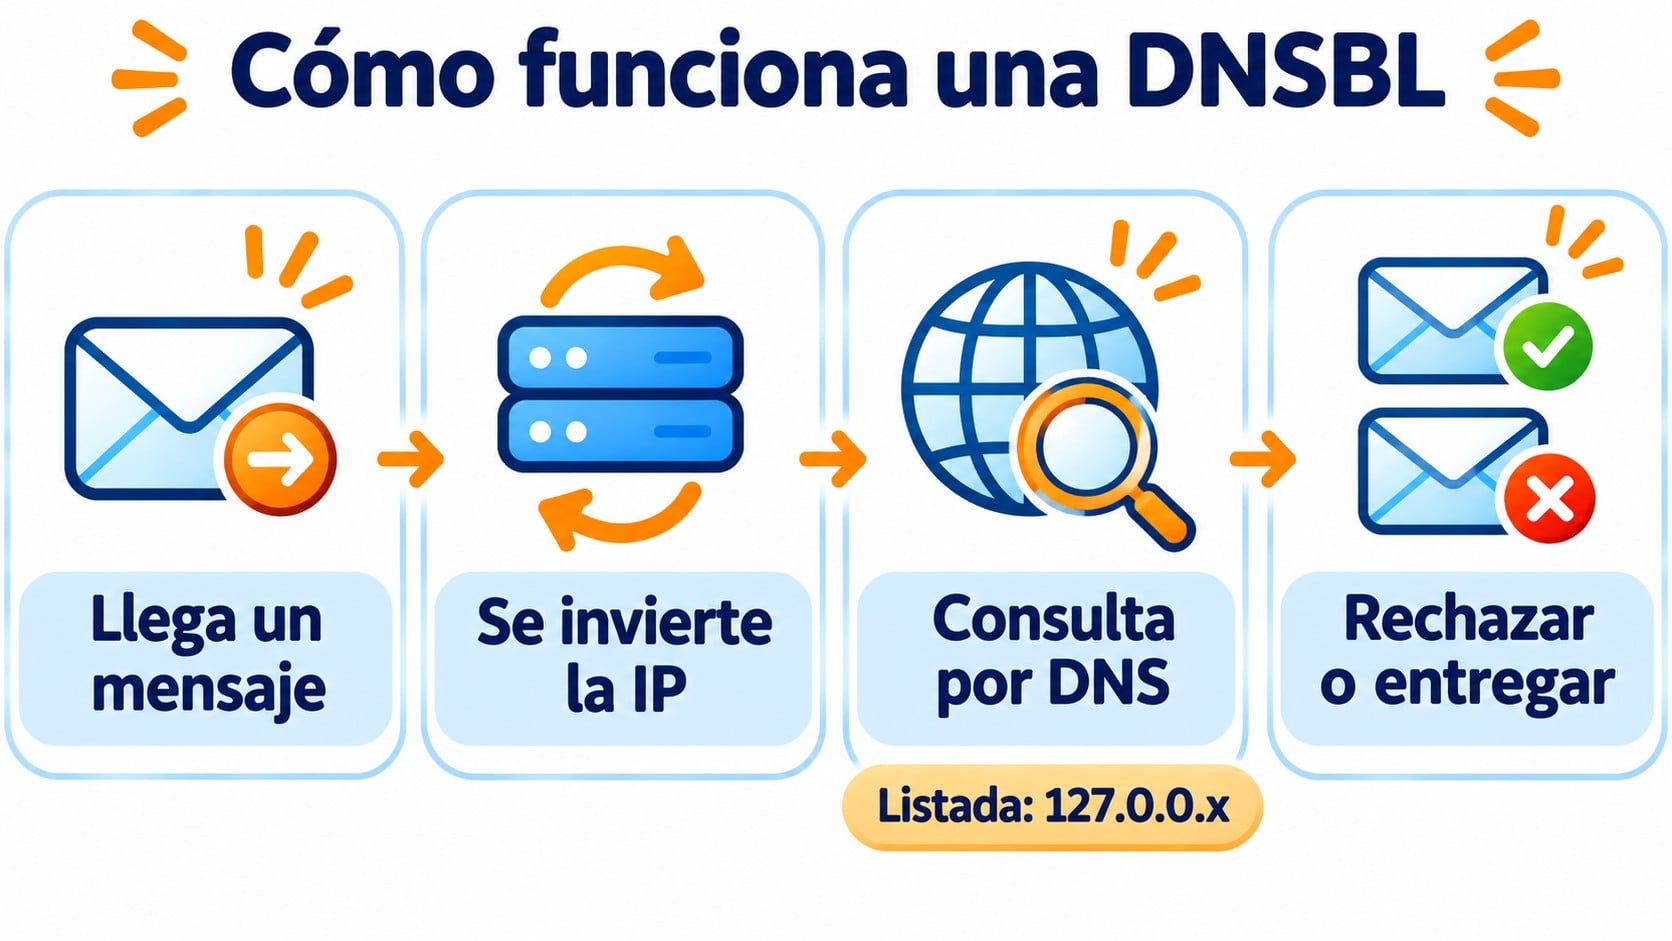
¿Cómo funciona una DNSBL?
La consulta aprovecha el DNS, el mismo sistema que traduce nombres de dominio en direcciones IP. Así, cualquier servidor puede preguntar a la lista sin descargarla entera.
- Llega un mensaje. El servidor de destino ve la IP que intenta entregarlo, por ejemplo 192.0.2.25.
- Invierte la IP y la consulta. Pregunta por 25.2.0.192 seguido del dominio de la lista, como zen.spamhaus.org.
- Lee la respuesta. Si la IP no está, no hay respuesta. Si está, devuelve una dirección del tipo 127.0.0.x, que indica el motivo.
- Decide. Según su política, rechaza el mensaje, lo manda a spam o le suma puntos en su filtro.
Envía sin preocuparte por la reputación de tus IP
Doble opt-in en todas las altas, rebotes duros que se retiran solos y soporte humano si algo rebota. 80.000 emails al mes gratis.
Qué significa «blocked by DNSBL»
Es el texto de un rebote. El servidor del destinatario consultó una o varias listas, encontró la IP de envío y rechazó el correo antes de aceptarlo.
Suele llegar con un código 550 o 554 y, a menudo, con el nombre de la lista y un enlace para consultar el motivo.
| Parte del rebote | Qué te dice |
|---|---|
| Código 550 o 554 | Rechazo permanente. El mensaje no se entregará aunque lo reintentes. |
| Nombre de la lista | Qué DNSBL te ha bloqueado (Spamhaus, Barracuda, SpamCop…). |
| IP indicada | La IP que está listada. Puede ser la de tu servidor o la de tu proveedor. |
| Enlace | La página de la lista donde ver el motivo y pedir la retirada. |
Si envías desde el correo de tu empresa, la IP listada suele ser la de tu servidor o la de tu proveedor de hosting. Si usas una plataforma de email marketing, avisa a su soporte antes de tocar nada.
Las DNSBL más conocidas
No todas pesan igual. Las que usan los grandes proveedores y las pasarelas antispam de empresa tienen mucho más efecto en tu entrega.
| Lista | Qué destaca | Cómo se sale |
|---|---|---|
| Spamhaus | La más usada. Su lista ZEN agrupa varias listas. | Formulario en su web, tras corregir la causa. |
| Barracuda (BRBL) | La usan sus filtros de empresa. | Solicitud de retirada en Barracuda Central. |
| SpamCop | Se alimenta de denuncias de usuarios. | Caduca sola si dejan de llegar denuncias. |
| UCEPROTECT | Puede listar rangos enteros de IP. | Caducidad automática o retirada de pago. |
Otras listas conocidas, como SORBS, ya no existen. SORBS cerró en junio de 2024, así que si algún sistema todavía la consulta, conviene quitarla de su configuración.
Por qué tu IP acaba en una DNSBL
Las listas no castigan a nadie por azar. Detrás casi siempre hay una de estas causas:
- Spamtraps. Envías a direcciones trampa que nunca se suscribieron, algo típico de listas compradas o muy antiguas. Lo explicamos en spamtraps.
- Quejas. Muchos destinatarios marcan tus correos como spam.
- Rebotes. Envías a muchas direcciones que no existen.
- Equipos comprometidos. Un ordenador infectado o una cuenta robada envía spam desde tu red sin que lo sepas.
- Servidor mal configurado. Un servidor que acepta reenviar correo de cualquiera (open relay) acaba listado enseguida.
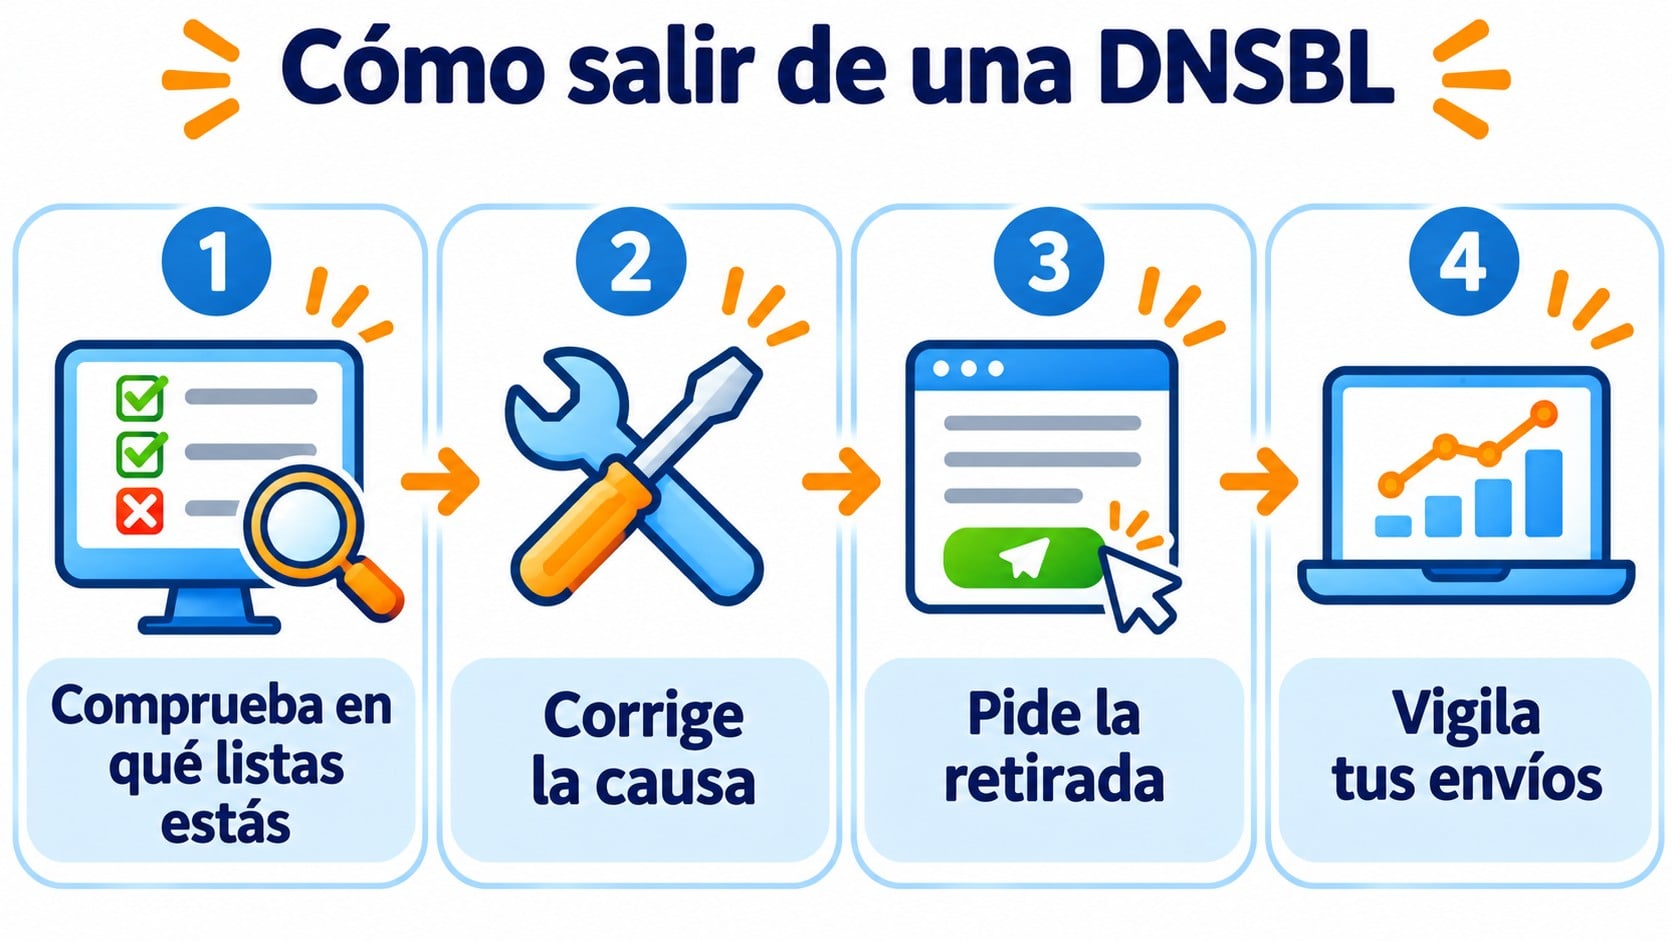
Cómo salir de una DNSBL
Si tu IP aparece en una lista negra, sigue estos pasos:
- Comprueba en qué listas estás. Consulta la IP del rebote en la web de cada lista o en un comprobador de varias a la vez.
- Corrige la causa. Limpia la lista de contactos, cierra la cuenta comprometida o arregla el servidor. Si pides la retirada sin corregir nada, volverás a entrar.
- Pide la retirada. Usa el formulario de la lista que te bloquea. Algunas retiran la IP sola al cabo de unos días.
- Vigila tus siguientes envíos. Revisa rebotes y quejas durante unas semanas para confirmar que todo vuelve a la normalidad.
Cómo te ayuda Mailrelay
Con Mailrelay no gestionas tú la reputación de las IP de envío.
Las altas usan siempre doble opt-in, lo que deja fuera las direcciones trampa y las que nadie ha confirmado. Los rebotes duros quedan marcados como rebotados y dejan de recibir envíos.
Puedes configurar SPF y DKIM para tu dominio y, si tu volumen lo justifica, trabajar con una IP dedicada.
Si un envío rebota por una lista de bloqueo, tienes soporte humano en todos los planes para revisarlo, también en la cuenta gratuita de 80.000 emails al mes a 20.000 contactos.
Que tus campañas no acaben en una lista de bloqueo
Crea tu cuenta gratuita, configura SPF y DKIM y envía a 20.000 contactos con listas que han confirmado su alta.
Preguntas frecuentes
Estas preguntas recogen lo que más se suele consultar sobre el tema.
¿Qué diferencia hay entre DNSBL y RBL?
En la práctica, ninguna. RBL era el nombre de la primera lista de este tipo y se quedó como término general. DNSBL describe cómo se consultan: a través del DNS.
¿Cuánto tarda en salir una IP de una DNSBL?
Depende de la lista. Algunas retiran la IP en horas tras la solicitud y otras la dejan caducar sola en unos días si no hay nuevos problemas.
¿Estar en una DNSBL afecta a Gmail u Outlook?
Gmail y Outlook usan sobre todo sus propios sistemas de reputación. Aun así, estar en listas como Spamhaus suele coincidir con problemas de entrega en esos proveedores, porque las causas son las mismas.
Lo que conviene recordar de las DNSBL
Una DNSBL es una lista de IP que los servidores consultan por DNS para rechazar spam.
Si te devuelven un «blocked by DNSBL», mira qué lista te bloquea, corrige la causa y pide la retirada. La mejor prevención es enviar solo a contactos que han confirmado su alta.
Entradas relacionadas
Para ampliar lo que has visto aquí, puedes seguir por estas entradas: