Phishing: qué es, tipos y cómo detectar un correo fraudulento
Cómo reconocer un email falso antes de hacer clic y cómo evitar que usen tu marca para engañar
El phishing es un tipo de fraude en el que alguien se hace pasar por una empresa o persona de confianza para robar datos, contraseñas o dinero. Suele llegar por email, pero también por SMS, llamadas o redes sociales.
El mensaje imita a un banco, una tienda, una empresa de mensajería o un compañero de trabajo. Busca que hagas clic en un enlace, descargues un archivo o des tus datos sin pensarlo.
¿Qué significa phishing?
La palabra viene de fishing («pescar»): el atacante lanza un cebo y espera a que alguien pique. La «ph» inicial es un guiño de la jerga de los primeros piratas informáticos.
En español se habla también de suplantación de identidad o ciberestafa.
¿Cómo funciona un ataque de phishing?
1. El cebo. Llega un mensaje que parece legítimo: logotipos, tono y firma copiados.
2. La urgencia. «Tu cuenta se bloqueará hoy», «Tienes un paquete retenido», «Último aviso de pago».
3. La acción. Te piden hacer clic, iniciar sesión, descargar un adjunto o responder con datos.
4. El robo. La página falsa guarda tu contraseña o tu tarjeta, o el adjunto instala malware.
Un ejemplo típico: llega un SMS de una supuesta empresa de mensajería. Dice que tu paquete está retenido y que debes pagar 1,99 € de aduanas. El enlace lleva a una web idéntica a la real que pide los datos de la tarjeta.
Tipos de phishing
| Tipo | Canal | Cómo es |
|---|---|---|
| Por email | Correo electrónico | Mensajes masivos que imitan a una marca conocida |
| Spear phishing | Ataque dirigido a una persona concreta, con datos reales sobre ella | |
| Whaling | Spear phishing contra directivos o cargos con acceso a pagos | |
| Smishing | SMS | Mensajes de texto con enlaces falsos, por ejemplo de paquetería |
| Vishing | Teléfono | Llamadas que se hacen pasar por el banco o el soporte técnico |
| En redes sociales | Redes y mensajería | Perfiles o cuentas robadas que envían enlaces maliciosos |
| Web falsa (pharming) | Navegador | Copias de webs reales que recogen tus datos de acceso |
El spear phishing es el más peligroso para las empresas: el atacante investiga a su víctima y personaliza el mensaje, a veces suplantando a un proveedor o al propio director.
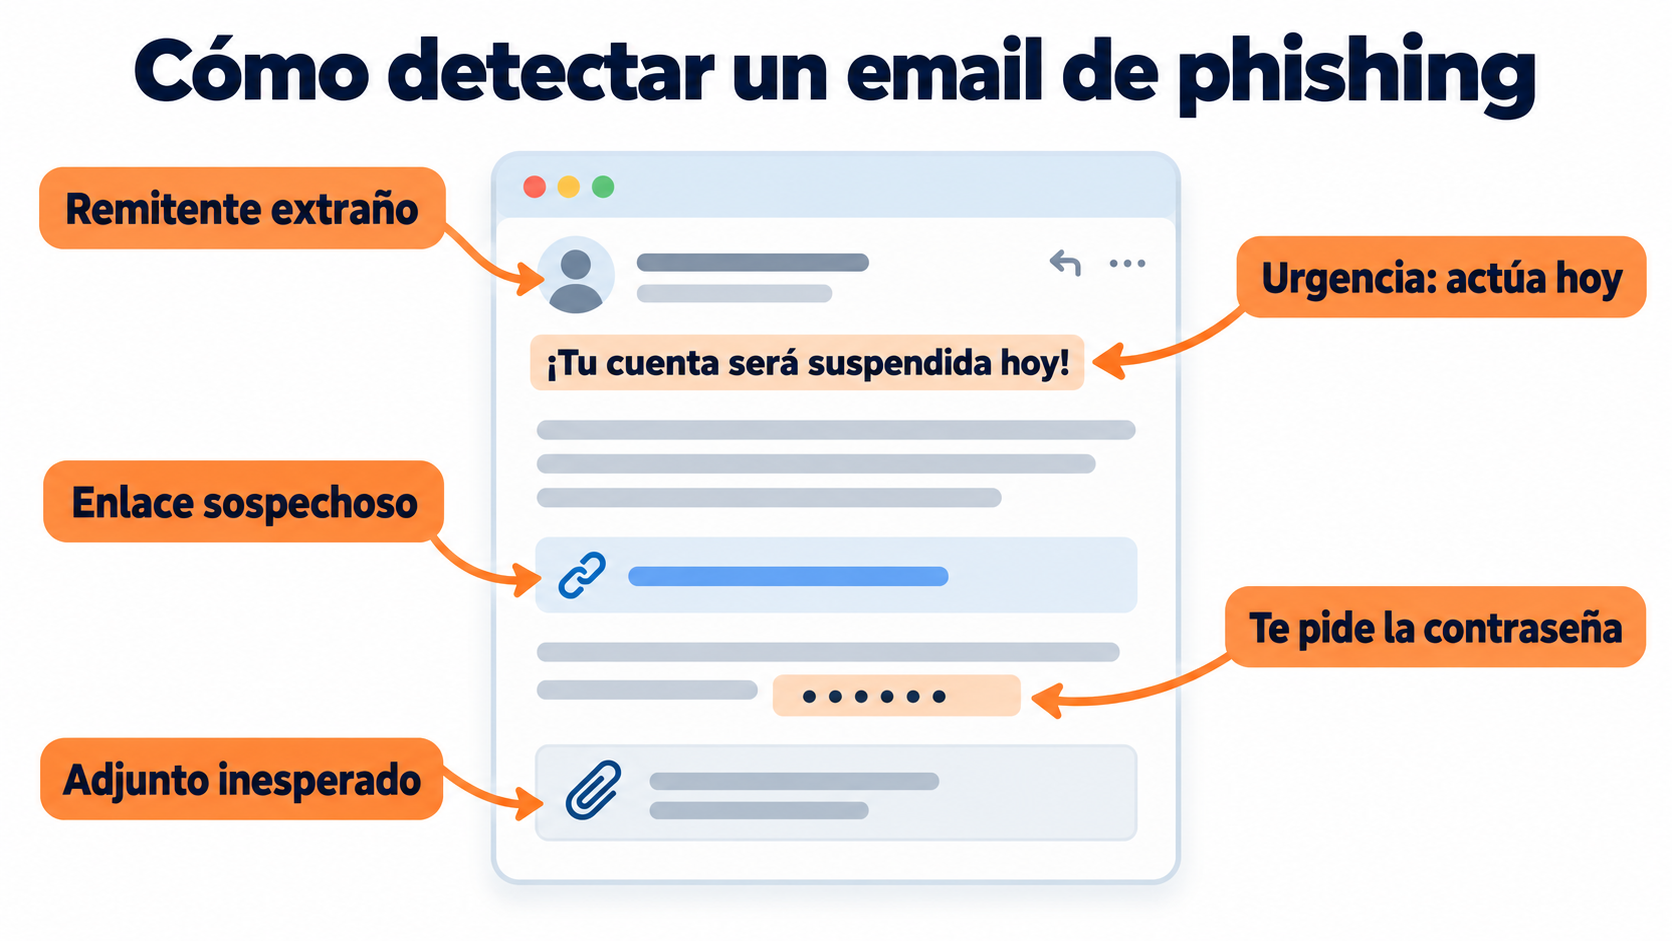
Cómo detectar un correo de phishing
Mira el remitente real. No solo el nombre: la dirección completa. Un dominio parecido (con letras cambiadas o añadidas) es una señal clara.
Desconfía de la urgencia. Las empresas legítimas rara vez exigen actuar «en las próximas horas».
Pasa el ratón por los enlaces. Antes de hacer clic, comprueba a qué dirección llevan.
Revisa los adjuntos. Facturas o documentos que no esperabas, sobre todo comprimidos o con macros.
Fíjate en el saludo y los errores. Un «Estimado cliente» genérico o faltas de ortografía son habituales.
Nadie legítimo te pide la contraseña por email. Ni tu banco ni ningún servicio serio.
Que tus suscriptores reconozcan tus emails
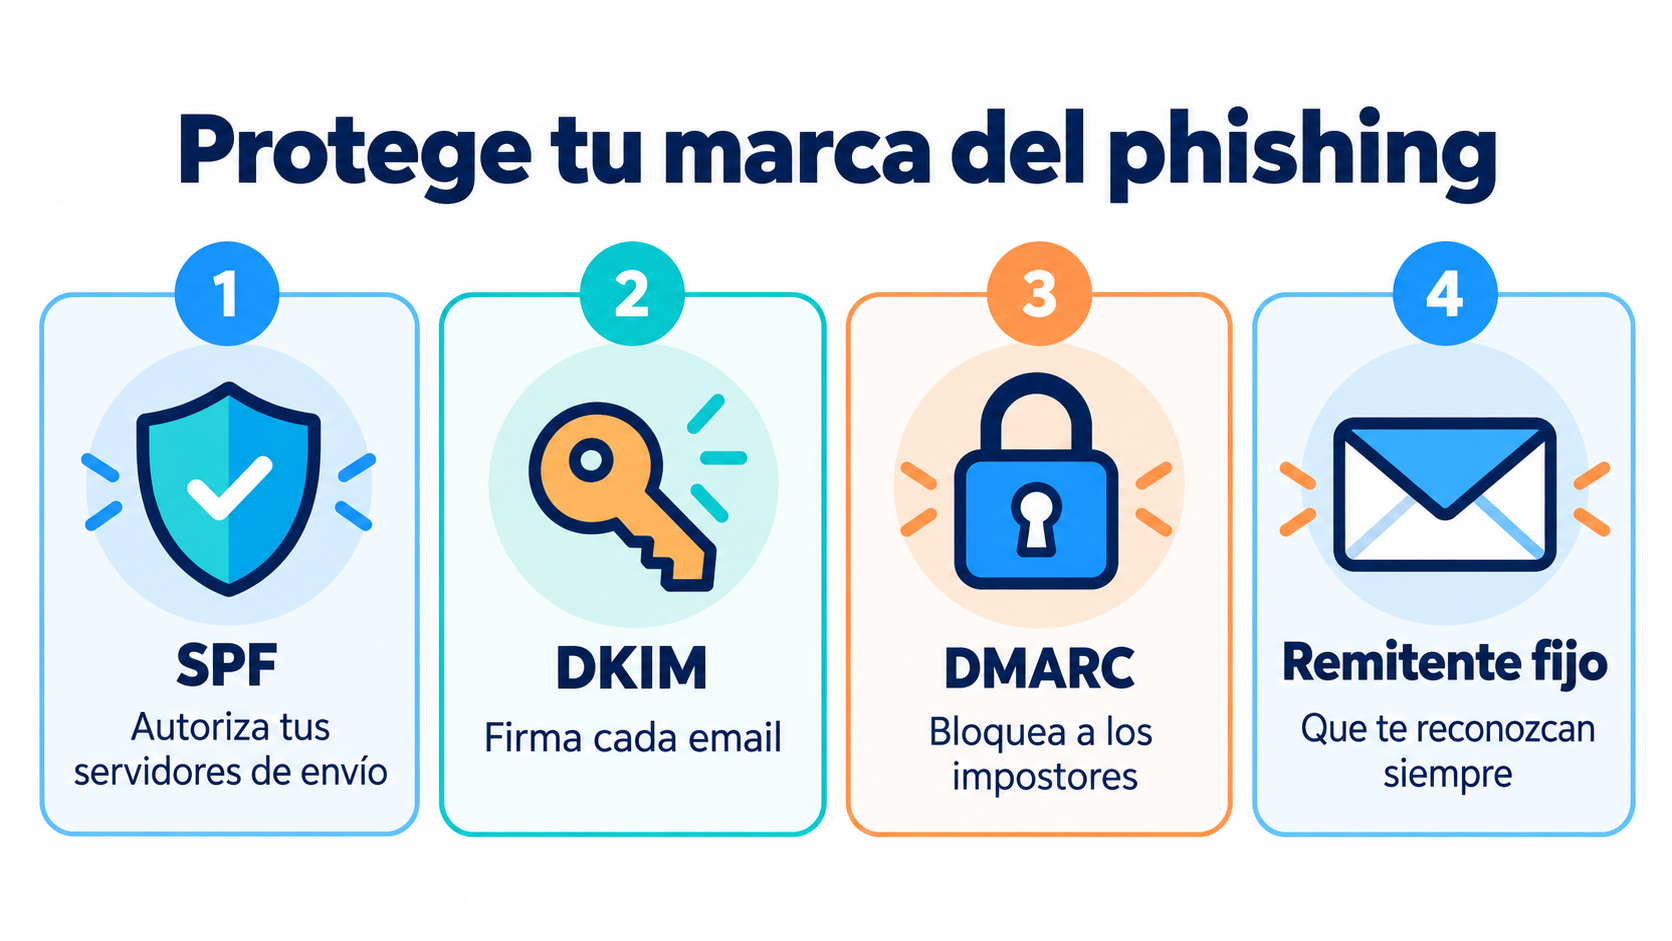
Configura SPF y DKIM en Mailrelay y envía siempre desde un remitente verificado.
Qué hacer si has caído en la trampa
Cambia la contraseña de la cuenta afectada y de cualquier otra donde la uses.
Activa la verificación en dos pasos. Un código de un solo uso (OTP) frena muchos accesos aunque tengan tu contraseña.
Avisa a tu banco si diste datos de pago, para bloquear la tarjeta.
Pide ayuda. En España, INCIBE atiende gratis en el teléfono 017.
Denuncia. Ante la Policía o la Guardia Civil, con capturas del mensaje.
Phishing y email marketing: cómo proteger tu marca
Si tienes una lista de suscriptores, los atacantes pueden usar tu nombre para engañarles. Esto se conoce como spoofing. Para evitarlo:
Autentica tu dominio. Configura SPF, DKIM y DMARC para que nadie pueda enviar emails en tu nombre sin ser detectado.
Envía siempre desde el mismo remitente. Tus suscriptores reconocerán antes un mensaje extraño.
No pidas datos sensibles por email. Y dilo en tus comunicaciones: «Nunca te pediremos tu contraseña».
Usa enlaces a tu propio dominio. Evita acortadores que oculten el destino.
Además, un email que se parece al phishing acaba en spam. Un buen diseño y un remitente claro protegen también tu entregabilidad.
Errores habituales
Pensar que solo afecta a grandes empresas. Las pymes son un objetivo frecuente porque suelen tener menos protección.
Confiar en el candado del navegador. Muchas webs falsas también usan HTTPS.
No formar al equipo. La mayoría de los ataques entran por un clic de una persona, no por un fallo técnico.
Repetir contraseñas. Si una se filtra, el atacante prueba la misma en el resto de tus cuentas.
Responder para comprobar. Contestar al mensaje confirma que tu dirección está activa.
Cómo te ayuda Mailrelay
Mailrelay te ayuda a configurar SPF y DKIM en tu dominio de envío y a mantener un remitente constante, para que tus suscriptores distingan tus emails de los falsos. Las estadísticas te avisan de rebotes y quejas que podrían indicar un problema.
La cuenta gratuita incluye hasta 80.000 emails al mes y 20.000 contactos, con soporte humano por chat, ticket y teléfono.
Envía tus newsletters con Mailrelay
Hasta 80.000 emails al mes y 20.000 contactos gratis, con soporte humano en todos los planes.
Preguntas frecuentes
Estas son las dudas más habituales sobre la suplantación de identidad.
¿Qué es el phishing en pocas palabras?
Un engaño en el que alguien se hace pasar por una empresa o persona de confianza para robarte datos o dinero.
¿Qué diferencia hay entre phishing y spam?
El spam es publicidad no deseada. El phishing es un fraude que busca robarte algo.
¿Qué es el smishing?
Phishing por SMS: mensajes de texto con enlaces falsos, por ejemplo de un paquete o del banco.
¿Qué es el spear phishing?
Un ataque dirigido a una persona concreta, con información real sobre ella para resultar más creíble.
¿Dónde denuncio un intento de phishing?
En España, en INCIBE (teléfono 017) y ante la Policía o la Guardia Civil. También puedes reenviarlo a la empresa suplantada.