OTP
El código de un solo uso que protege accesos y pagos, y cómo hacerlo llegar a tiempo
Un OTP (One-Time Password) es una contraseña o código que solo vale para un inicio de sesión o una operación y caduca en pocos minutos. Suele tener 6 dígitos y llega por SMS, por email o a una app.
Lo usas casi a diario sin pensarlo. Cuando tu banco te pide confirmar un pago, cuando entras en una cuenta desde otro móvil o cuando una tienda verifica tu email.
Para una empresa, enviar ese código bien es parte de la experiencia de usuario. Si tarda o acaba en spam, el cliente abandona.
¿Qué significa OTP y para qué sirve?
OTP son las siglas en inglés de one-time password: contraseña de un solo uso. En español también se habla de código de verificación o código de un solo uso.
Sirve para comprobar que quien intenta entrar o pagar es de verdad el titular. La contraseña habitual puede estar filtrada; el código temporal, no, porque cambia en cada intento.
Estos son sus usos más habituales:
- Inicio de sesión desde un dispositivo nuevo o como segundo paso.
- Confirmación de pagos en tiendas de ecommerce y bancos.
- Verificación del registro: comprobar que el email o el teléfono son del usuario, algo parecido al doble opt-in de un formulario de suscripción.
- Recuperación de contraseña sin enlaces que puedan reutilizarse.
- Operaciones sensibles, como cambiar el email de la cuenta o los datos bancarios.
¿Cómo funciona un código OTP?
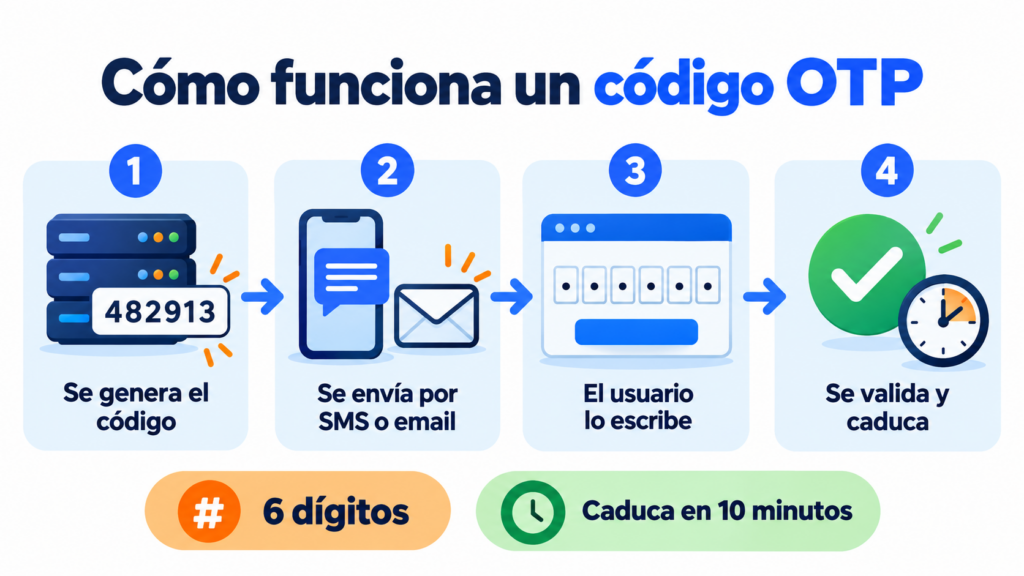
El proceso tiene cuatro pasos. El servidor genera un número aleatorio y lo guarda asociado a tu cuenta con una fecha de caducidad.
Después te lo envía por el canal elegido. Tú lo escribes en la web o en la app, y el servidor comprueba que coincide y que no ha caducado.
Si todo es correcto, el código se anula. Aunque alguien lo vea después, ya no sirve para nada.
El NIST, el organismo de normas de Estados Unidos, recomienda en su guía SP 800-63B que el código tenga al menos 6 dígitos.
También pide que caduque a los 10 minutos y que se limiten los intentos fallidos.
Tipos de OTP
No todos los códigos se generan ni se entregan igual. Estos son los formatos más comunes:
| Tipo | Cómo se genera o entrega | Ventaja | Punto débil |
|---|---|---|---|
| OTP por SMS | El servidor lo envía al número de teléfono | Llega a cualquier móvil, sin apps | Expuesto al duplicado de SIM |
| OTP por email | Se envía a la dirección del usuario | Sin coste por mensaje y fácil de integrar | Si roban el correo, roban el código |
| TOTP (app autenticadora) | La app calcula un código nuevo cada 30 segundos | Funciona sin cobertura | Hay que instalar y configurar la app |
| HOTP | Se genera con un contador en cada uso | Sirve para llaves físicas y tokens | Menos común en servicios de consumo |
| Notificación push | La app pide aprobar el acceso con un toque | Muy cómoda | Riesgo de aprobar por cansancio |
El TOTP y el HOTP son estándares abiertos del IETF: el RFC 6238 y el RFC 4226. Por eso las apps autenticadoras funcionan con casi cualquier servicio.
OTP y 2FA: ¿en qué se diferencian?
La 2FA (autenticación en dos pasos o de doble factor) es el método. El OTP es una de las herramientas que lo hacen posible.
La 2FA combina dos factores distintos: algo que sabes, como la contraseña, y algo que tienes, como tu móvil. El código temporal demuestra ese segundo factor.
El efecto es grande. Según Microsoft (2019), activar la autenticación multifactor bloquea más del 99,9 % de los ataques a cuentas.
En Europa, además, la directiva de pagos PSD2 exige autenticación reforzada en muchos pagos online. Por eso tu banco te envía un código antes de confirmar una compra.
Tus códigos, en la bandeja de entrada
Con Mailrelay envías emails transaccionales por SMTP o API, con estadísticas de entrega, y SMS desde la misma cuenta.
¿Es seguro el OTP por SMS?
Es mucho más seguro que una contraseña sola, pero tiene puntos débiles. El NIST lo considera un método «restringido» por el riesgo del duplicado de SIM, en el que un atacante consigue una copia de tu tarjeta.
El otro gran riesgo es el phishing. Un mensaje falso te pide el código y lo usa al momento.
Por eso los buenos mensajes incluyen siempre un aviso: «No compartas este código con nadie». Ni tu banco ni ninguna empresa te lo pedirán por teléfono.
Aun así, el SMS sigue siendo la opción más universal. No necesita apps ni datos, como explicamos en la entrada sobre el SMS.
¿OTP por SMS o por email?
Depende de tu público y del momento. Lo habitual es combinar los dos canales.
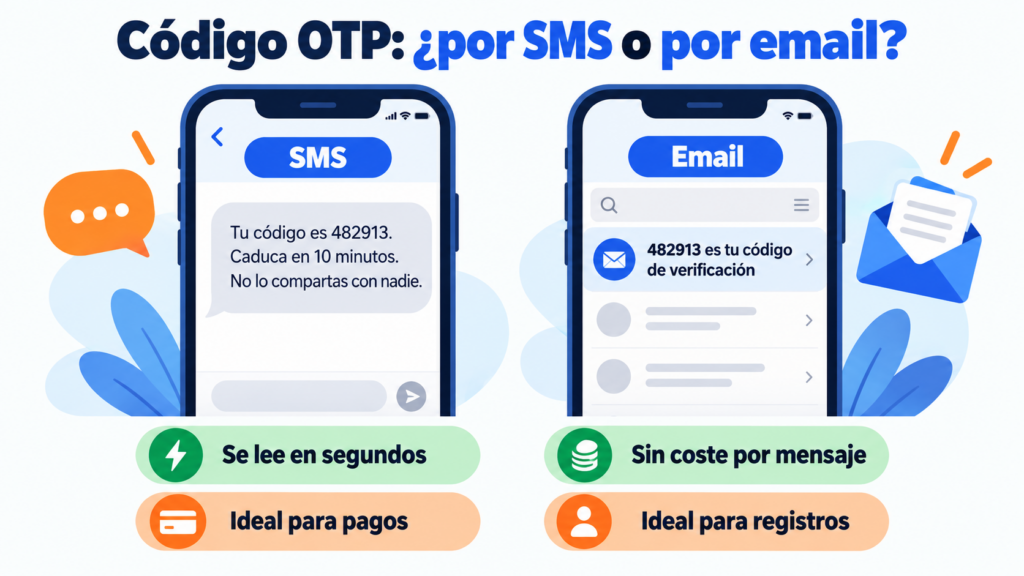
El SMS es mejor para pagos y accesos urgentes, porque se lee en segundos. El email encaja para verificar registros, confirmar cambios de cuenta o como alternativa si el SMS no llega. Y si tus clientes usan WhatsApp, la WhatsApp Business API permite enviar el código en una plantilla de autenticación.
En ambos casos manda la velocidad. Un código que tarda dos minutos genera reintentos, quejas y bajas en el registro.
Si eliges el email, cuida la entregabilidad. Autentica tu dominio de envío con SPF, DKIM y DMARC, o el código no llegará a la bandeja de entrada.
Buenas prácticas para enviar códigos OTP
Pon el código en el asunto del email o al principio del SMS. Así se ve en la notificación sin abrir el mensaje.
Indica cuánto dura. «Caduca en 10 minutos» evita dudas y reintentos.
Usa siempre el mismo remitente reconocible. Un nombre extraño se parece demasiado a un intento de spoofing.
No mezcles el código con publicidad. Es un email transaccional, no una newsletter, y debe ser corto y limpio.
Envíalo desde un servicio separado de tus campañas masivas, con su propia reputación de dominio. Así un pico de envío de marketing no retrasa los códigos.
Y limita los reenvíos. Un botón de «enviar otra vez» sin límite es una puerta abierta a bots y a facturas de SMS disparadas.
Cómo te ayuda Mailrelay a enviar códigos OTP
Mailrelay no genera los códigos: eso lo hace tu web o tu app. Lo que hace es entregarlos rápido y medir cada envío, por email o por SMS.
Para el email tienes SMTP y API. Tu aplicación manda cada código como un email transaccional, con estadísticas de entrega, rebotes, aperturas y clics.
Puedes marcar estos envíos con etiquetas SMTP para separarlos de tus campañas en los informes.
Te lo contamos en el post sobre SMTP y API para emails transaccionales.
Para el SMS, la API incluye una función para enviar SMS transaccionales a uno o varios destinatarios.
Indicas el nombre del remitente y el texto, y consultas después el estado de cada mensaje. Las tarifas están en la página de precios de SMS.
En la cuenta gratuita puedes probar el SMTP y la API durante 30 días. Después se incluyen en los planes Standard y Enterprise, o se añaden a la cuenta gratuita.
Y tus campañas siguen en la misma cuenta: hasta 80.000 emails al mes y 20.000 contactos gratis, con soporte por chat, ticket y teléfono.
Email, SMS y campañas en un solo lugar
Prueba el SMTP y la API 30 días en la cuenta gratuita, con hasta 80.000 emails al mes y soporte por chat, ticket y teléfono.
Preguntas frecuentes sobre el OTP
¿Qué es un código OTP? Es una contraseña temporal que solo vale para un acceso o una operación. Suele tener 6 dígitos y caduca en pocos minutos.
¿Qué significa OTP? Son las siglas de one-time password, contraseña de un solo uso en español.
¿Dónde recibo el código OTP? Normalmente por SMS o email, aunque muchos servicios usan apps autenticadoras o notificaciones push.
¿Por qué no me llega el código OTP? Revisa la carpeta de spam y la cobertura del móvil. Si sigue sin llegar, pide uno nuevo pasados unos segundos: muchos servicios limitan los reenvíos.
¿Es lo mismo OTP que 2FA? No. La 2FA es el método de verificación en dos pasos, y el OTP es uno de los códigos que se usan en ese segundo paso.