Open mail relay: qué es, por qué es peligroso y cómo evitarlo
El servidor de correo que deja enviar a cualquiera sin pedir contraseña: por qué es un regalo para los spammers y cómo cerrarlo
Un día tus emails empiezan a rebotar con un aviso de lista negra. Revisas el servidor y descubres que lleva semanas enviando miles de mensajes que no has escrito tú. Lo más probable es que alguien haya encontrado un open mail relay: un servidor de correo con la puerta abierta.
¿Qué es un Open Mail Relay?
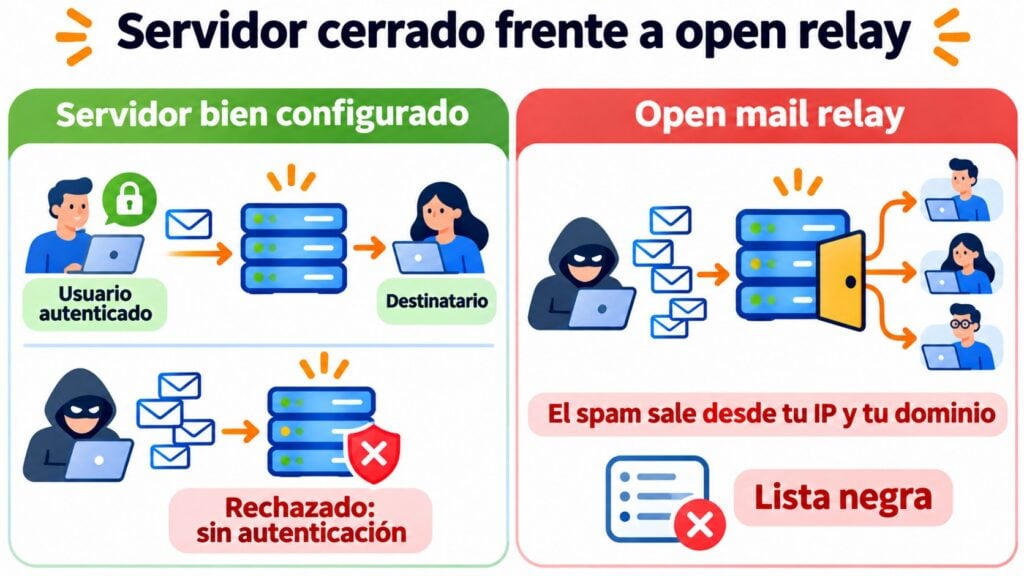
Un open mail relay (relay abierto o retransmisor de correo abierto) es un servidor de correo que acepta y reenvía mensajes de cualquier remitente a cualquier destinatario, sin comprobar quién envía ni si tiene permiso para hacerlo.
Un servidor bien configurado solo hace dos cosas. Recibe el correo dirigido a sus propios dominios y reenvía el de sus usuarios autenticados. Un relay abierto reenvía todo lo que le llega, venga de donde venga.
En los primeros años de internet casi todos los servidores funcionaban así, porque la red era pequeña y se confiaba en los demás. Con la llegada del spam masivo se convirtió en un problema, y desde finales de los noventa los programas de correo, empezando por Sendmail, cierran el reenvío por defecto.
¿Cómo funciona un relay abierto?
Cuando un servidor recibe un email por SMTP, se pregunta dos cosas: si el mensaje va a uno de sus dominios y, si no, si quien lo envía es uno de sus usuarios. Si la respuesta a las dos es no, debería rechazarlo.
El open relay se salta esa comprobación. Un spammer se conecta, pone como remitente lo que quiere y como destinatarios miles de direcciones de otros dominios. El servidor las acepta y las entrega en su nombre.
Para quien recibe, el mensaje sale de tu IP y de tu servidor. El spammer queda escondido detrás.
Problemas asociados a un Open Mail Relay
Envío de spam en tu nombre
Los spammers buscan relays abiertos de forma automática, con robots que prueban miles de servidores al día. Cuando encuentran uno, lo usan para mandar grandes volúmenes de spam, estafas de phishing o mensajes con malware.
Listas negras y emails rechazados
Las listas negras detectan muy rápido una IP que envía spam. Algunas, como UCEPROTECT, pueden llegar a listar rangos enteros. A partir de ahí, Gmail, Outlook y el resto rechazan también tus emails legítimos: facturas, respuestas a clientes y newsletters.
Daño a la reputación de tu dominio
La reputación del remitente se mide por IP y por dominio. Si el spam sale con tu dominio en el remitente, los filtros lo asocian contigo y tu entregabilidad cae aunque cierres el servidor ese mismo día.
Recursos y riesgos legales
Un relay abierto consume ancho de banda, llena las colas del servidor y puede tumbarlo. Además, sirve para suplantar identidades, y tendrás que dar explicaciones a tu proveedor de hosting, que puede cortarte el servicio.
Envía sin mantener tu propio servidor
Manda tus campañas y tus emails transaccionales desde una infraestructura vigilada y con autenticación. Empieza con la cuenta gratuita.
¿Cómo saber si tu servidor es un open relay?
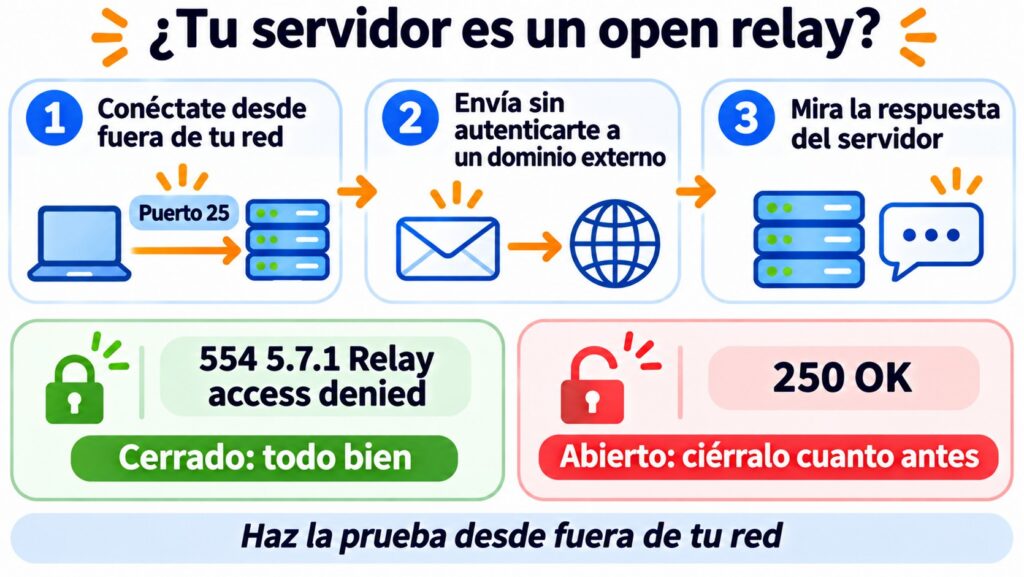
La forma más rápida es usar un test online de open relay, como el de MXToolbox. Escribes el nombre de tu servidor y la herramienta intenta enviar un email a un dominio externo a través de él.
Si prefieres comprobarlo a mano, conéctate al puerto 25 desde una red externa (por ejemplo, con telnet o netcat) y simula un envío sin autenticarte, con un remitente y un destinatario que no sean de tu dominio.
Un servidor cerrado responde con un error del tipo «554 5.7.1 Relay access denied». Si responde «250 OK» al destinatario, está abierto.
Haz la prueba desde fuera de tu red. Muchos servidores permiten el reenvío a los equipos de la oficina, y desde dentro parecerá abierto aunque no lo esté.
Cómo evitar los Open Mail Relays
- Exige autenticación para enviar. Solo los usuarios con usuario y contraseña (SMTP AUTH) pueden mandar correo a dominios externos, normalmente por el puerto 587 con cifrado.
- Limita las redes de confianza. Permite el reenvío sin contraseña solo a las IP de tus propios equipos o servidores, y nunca a rangos enteros de internet.
- Revisa la configuración del MTA. En Postfix, por ejemplo, la directiva smtpd_relay_restrictions debe terminar en reject_unauth_destination o defer_unauth_destination. En Exchange, revisa los conectores de recepción anónimos.
- Vigila los registros y las colas. Un pico de mensajes en cola hacia dominios que no conoces es la señal más clara de que alguien está usando tu servidor.
- Repite el test después de cada cambio. Una actualización o una regla nueva pueden volver a abrir la puerta sin que nadie se dé cuenta.
Las recomendaciones del RFC 2505 sobre spam en servidores de correo ya pedían en 1999 que el reenvío estuviera cerrado por defecto.
Qué hacer si tu servidor ya ha sido un relay abierto
Primero, cierra el reenvío y vacía la cola de mensajes pendientes, porque pueden quedar miles esperando salir. Después, comprueba en qué listas negras está tu IP con una consulta de RBL y sigue el proceso de retirada de cada una.
Durante unas semanas, envía poco y a contactos que te conocen. La reputación se recupera más despacio de lo que se pierde.
Relay abierto y relay autenticado: diferencias
Que un servidor reenvíe correo no es malo en sí. Es lo que hace cualquier servicio de envío: un relay de correo autenticado acepta mensajes solo de clientes identificados, los entrega en su nombre y vigila lo que sale.
| Relay abierto | Relay autenticado | |
|---|---|---|
| Quién puede enviar | Cualquiera | Solo usuarios con credenciales |
| Control del volumen | Ninguno | Límites y vigilancia |
| Reputación de las IP | Se hunde enseguida | Se cuida de forma activa |
| Uso | Error de configuración | Envío profesional de email |
Cómo te ayuda Mailrelay
Con Mailrelay no tienes que mantener tu propio servidor de correo para tus campañas ni para los emails de tu web. Envías desde nuestra plataforma o a través de nuestro servidor SMTP, que siempre pide autenticación con tus credenciales.
Las IP compartidas están vigiladas y, si contratas una IP dedicada, te ayudamos a calentarla. El SMTP está incluido en los planes Standard y Enterprise, y en la cuenta gratuita puedes probarlo 30 días. Esa cuenta permite hasta 80.000 emails al mes a 20.000 contactos, y tienes soporte humano en todos los planes.
Un SMTP seguro, con soporte humano
Conecta tu web o tu aplicación al SMTP de Mailrelay y olvídate de listas negras por configuraciones abiertas.
Preguntas frecuentes sobre el open mail relay
¿Qué significa open mail? En este contexto es la forma abreviada de open mail relay, un servidor de correo abierto que reenvía mensajes de cualquiera. OpenMail fue también el nombre de un sistema de correo de HP en los años noventa, sin relación con este concepto.
¿Es ilegal tener un open relay? No en sí mismo, pero si se usa para enviar spam o fraudes desde tu servidor, tu proveedor puede cortarte el servicio y tendrás que demostrar que no fuiste tú.
¿Mailrelay es un open relay? No. El nombre viene de «relay» (reenvío), pero todos los envíos exigen una cuenta y autenticación.
Lo que conviene recordar del open mail relay
Un open mail relay es un servidor de correo que reenvía mensajes de cualquiera sin pedir credenciales. Los spammers lo encuentran en días y lo convierten en un problema de listas negras y reputación para ti.
Exige autenticación, limita las redes de confianza y comprueba tu servidor desde fuera cada vez que cambies algo.