Protocolo SSL: qué es, cómo funciona y por qué hoy se habla de TLS
Lo que hay detrás del candado del navegador y de la opción SSL/TLS de tu correo, explicado sin tecnicismos
El protocolo SSL es un sistema de cifrado que protege los datos que viajan entre dos equipos por internet.
Por ejemplo, entre tu navegador y una web, o entre tu programa de correo y el servidor. Gracias a él, nadie que intercepte la conexión puede leer contraseñas, formularios ni mensajes.
Hoy ya no se usa: su sucesor es TLS. Pero el nombre ha sobrevivido, y por eso sigues viendo «certificado SSL» o la opción «SSL/TLS» en la configuración de tu correo.
¿Qué es el protocolo SSL?
Respuesta breve: SSL son las siglas de Secure Sockets Layer, capa de conexión segura. Es un protocolo que cifra la comunicación entre un cliente y un servidor y comprueba que el servidor es quien dice ser.
Lo creó Netscape en 1995 para su navegador, cuando empezaron las compras por internet. La primera versión pública fue la 2.0. Al año siguiente llegó la 3.0, que corregía varios fallos de diseño.
Su trabajo tiene tres partes: cifra los datos para que nadie los lea, comprueba que nadie los ha cambiado por el camino y verifica la identidad del servidor con un certificado.
Cómo funciona una conexión SSL
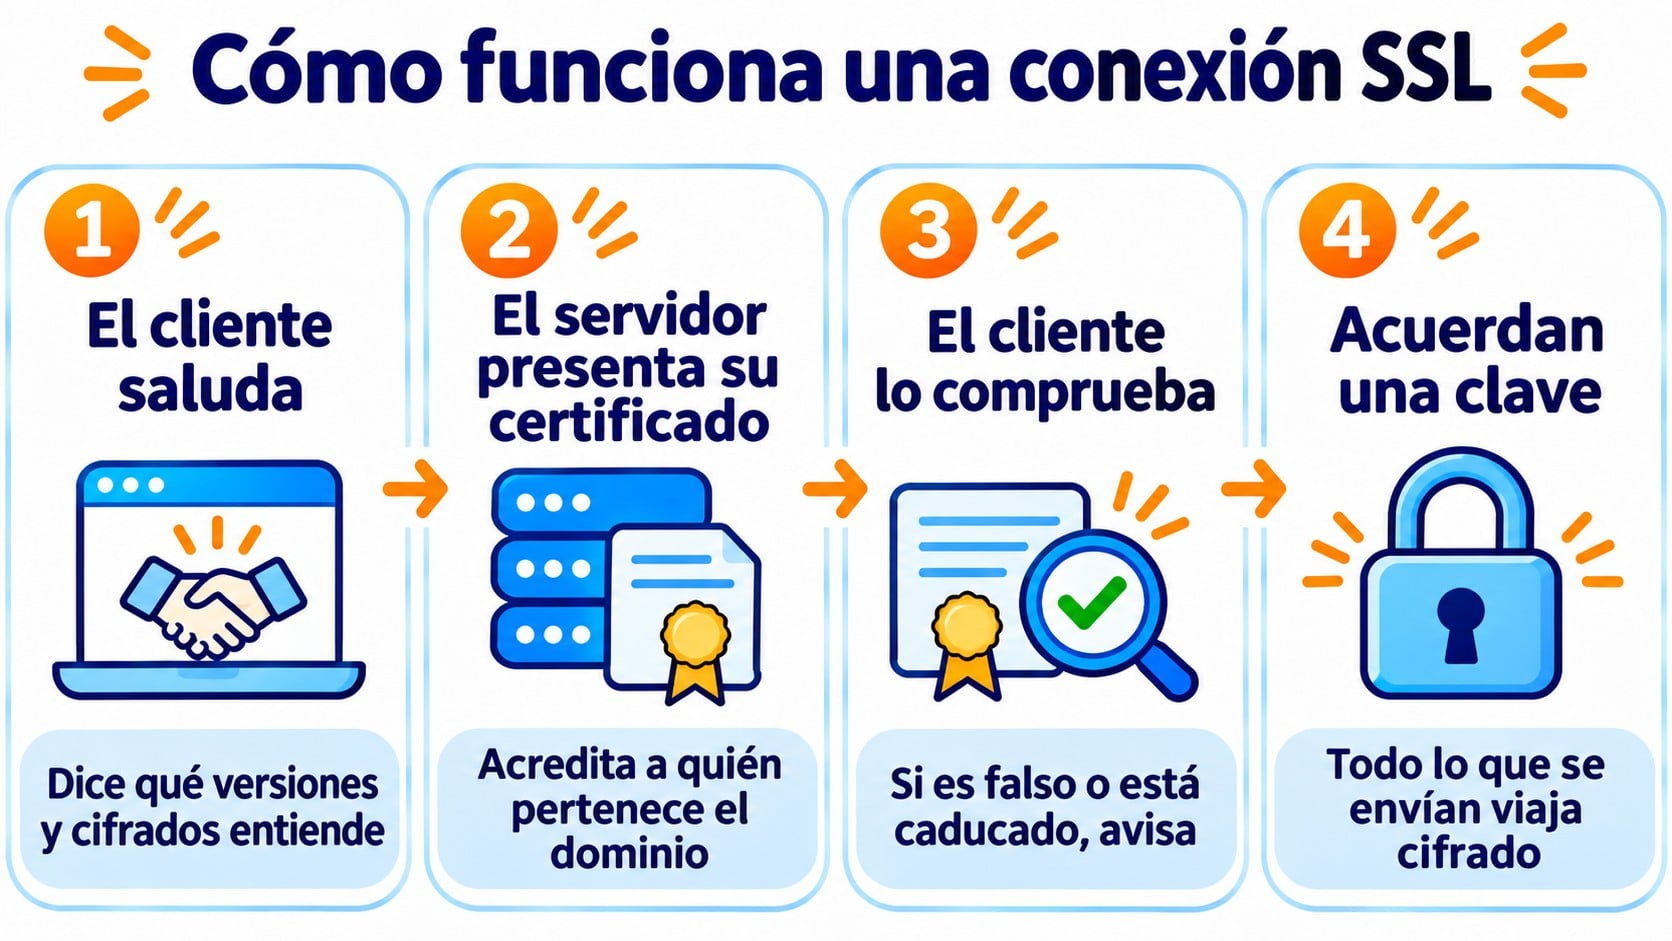
Antes de enviar ningún dato, el cliente y el servidor hacen un saludo inicial, el llamado handshake:
- El cliente saluda. Tu navegador o tu programa de correo dice qué versiones y qué tipos de cifrado entiende.
- El servidor presenta su certificado. Es un documento digital, firmado por una autoridad de certificación, que acredita a quién pertenece el dominio.
- El cliente lo comprueba. Si el certificado está caducado, es falso o no corresponde al dominio, muestra un aviso de seguridad.
- Los dos acuerdan una clave. Con ella cifran todo lo que se envían durante esa conexión.
Todo esto ocurre en milisegundos. En una web lo notas por el candado y por el «https» de la dirección.
Campañas seguras desde el primer envío
Autentica tu dominio, capta suscriptores con doble opt-in y envía hasta 80.000 emails al mes gratis.
SSL y TLS: en qué se diferencian
TLS (Transport Layer Security) es la evolución de SSL. Nació en 1999 a partir de su versión 3.0, con otro nombre y mejoras de seguridad. Lo explicamos con más detalle en TLS.
| Versión | Año | Estado actual |
|---|---|---|
| SSL 2.0 | 1995 | Retirado en 2011 |
| SSL 3.0 | 1996 | Retirado en 2015 |
| TLS 1.0 y 1.1 | 1999 y 2006 | Retirados en 2021 |
| TLS 1.2 | 2008 | En uso |
| TLS 1.3 | 2018 | El recomendado |
El golpe final llegó con el ataque POODLE, publicado en 2014, que permitía descifrar parte del tráfico de SSL 3.0.
Un año después, el RFC 7568 del IETF prohibió su uso. Desde entonces, navegadores y servidores de correo lo rechazan.
Por qué se sigue diciendo SSL
Por costumbre. Durante años fue el único nombre conocido, y el sector lo mantuvo aunque la tecnología cambiara:
- Certificado SSL. El certificado que instalas en tu web hoy funciona con TLS, pero casi todos los proveedores lo siguen vendiendo con este nombre.
- SSL/TLS. Muchos programas de correo usan esta etiqueta para la opción de cifrado. Aunque la etiqueta lo nombre, la conexión usa TLS.
- HTTPS. Es HTTP protegido con TLS. Si una web no lo tiene, Chrome y otros navegadores la marcan como «No segura».
Así que, cuando alguien te pide «poner SSL» en tu web, en realidad te está pidiendo un certificado y una conexión HTTPS.
SSL en el correo electrónico
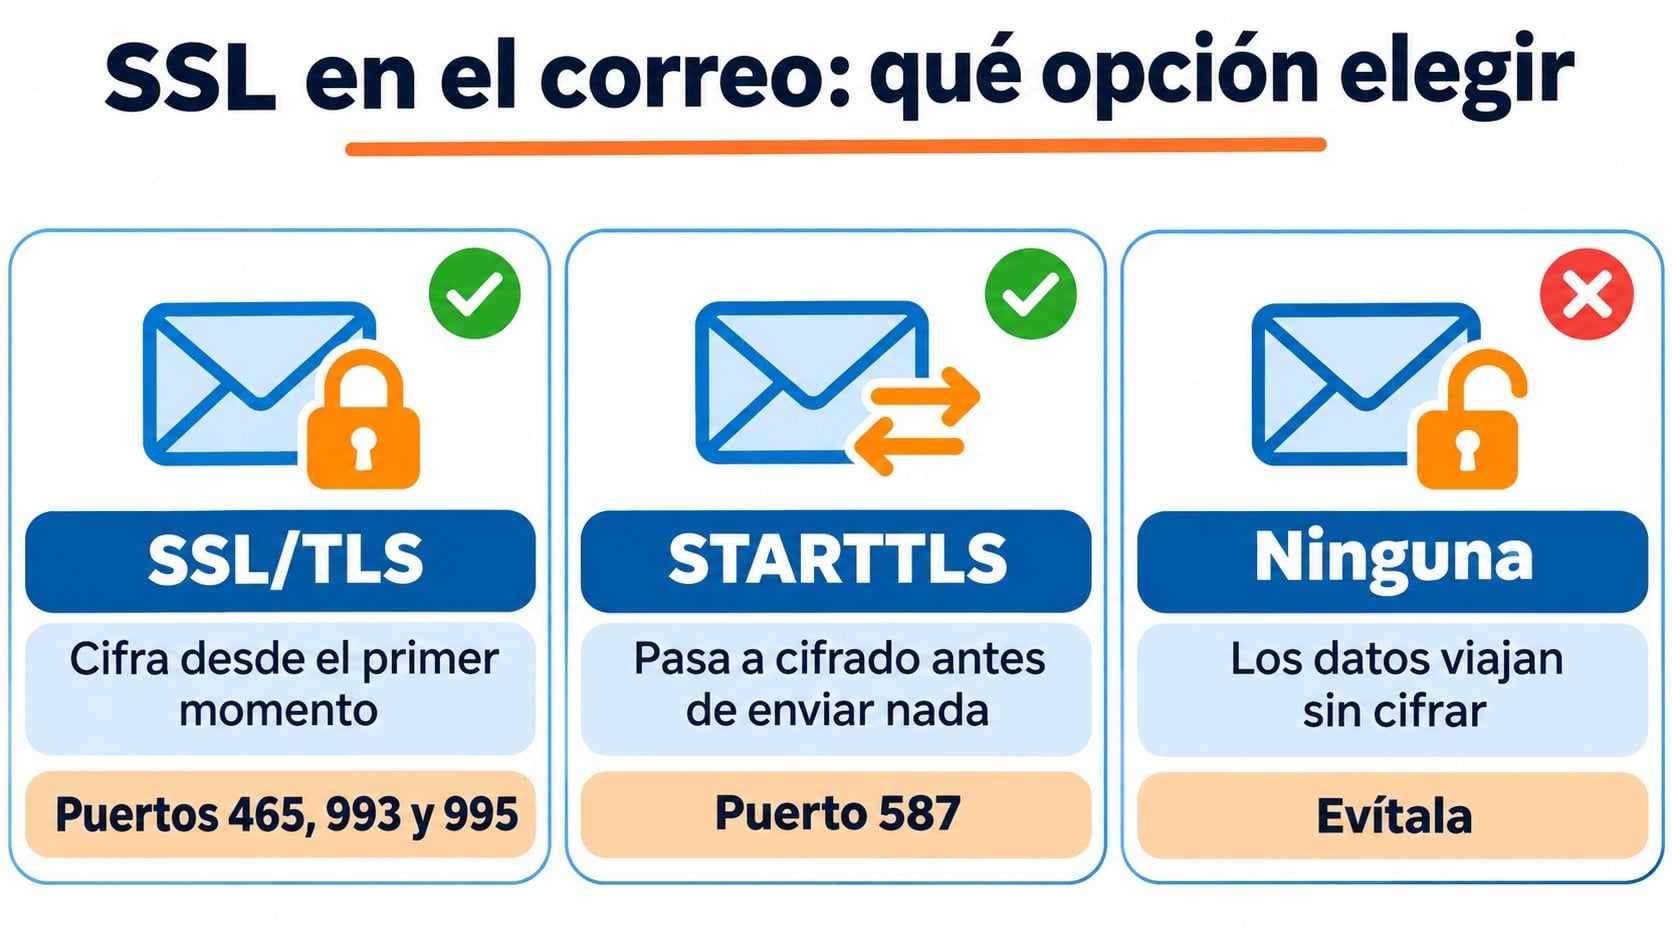
En el email hay dos formas de cifrar la conexión con el servidor, y tu programa de correo te pedirá elegir una:
| Opción en tu programa | Qué hace | Puertos habituales |
|---|---|---|
| SSL/TLS | Cifra la conexión desde el primer momento | 465 para enviar (SMTP), 993 para IMAP y 995 para POP3 |
| STARTTLS | Empieza sin cifrar y pasa a cifrado antes de enviar nada | 587 para enviar (SMTP) |
| Ninguna | Los datos viajan sin cifrar | Evítala |
Las dos primeras son seguras. Usa la que indique tu proveedor. Si quieres ver todos los puertos y cuándo usar cada uno, los repasamos en puerto SMTP.
Ojo: este cifrado protege el viaje entre tu equipo y el servidor, no el contenido del correo una vez guardado.
Y no impide la suplantación de identidad. Para eso están SPF, DKIM y DMARC, que se configuran en tu dominio de envío.
Por qué importa en tu web y en tus formularios
Si captas suscriptores con un formulario, la página tiene que ir por HTTPS. Sin certificado, el navegador avisa de que la web no es segura justo cuando la persona va a escribir su email, y muchas lo dejan ahí.
Además, Google usa HTTPS como señal en su buscador desde 2014. Hoy muchos proveedores de hosting incluyen un certificado gratuito, por ejemplo de Let’s Encrypt, así que no hay motivo para no tenerlo.
También ayuda a detectar el phishing: un enlace que lleva a un dominio raro sin candado es mala señal. Pero un candado no garantiza que la web sea legítima, porque los estafadores también consiguen certificados.
Cómo te ayuda Mailrelay
Si conectas tu web o tu tienda al SMTP de Mailrelay para enviar emails transaccionales, la conexión se hace por el puerto 587 con STARTTLS. Tus credenciales y tus mensajes viajan cifrados hasta nuestros servidores.
Para que los proveedores confíen en tus campañas, autentica también tu dominio con SPF y DKIM desde el panel. Y para crecer tu lista, crea formularios y landing pages en la cuenta gratuita, con doble opt-in en cada alta.
La cuenta gratuita permite enviar 80.000 emails al mes a 20.000 contactos, con soporte humano en todos los planes.
Envía con un proveedor que cuida la seguridad
Conexión SMTP cifrada, doble opt-in en cada alta y soporte humano en todos los planes. Empieza gratis.
Preguntas frecuentes
Estas son las preguntas sobre SSL que más se buscan y que no han salido todavía en el texto.
¿El protocolo SSL es seguro hoy?
No. Todas sus versiones tienen fallos conocidos y están retiradas. Lo que hoy protege tus conexiones es TLS, aunque muchas veces se le siga llamando SSL.
¿Qué pongo en «tipo de seguridad» al configurar mi correo?
La que indique tu proveedor: SSL/TLS con el puerto 465 o STARTTLS con el 587. Las dos cifran la conexión. Lo único que no debes elegir es «Ninguna».
¿Cuánto cuesta un certificado SSL?
Los hay gratuitos, como los de Let’s Encrypt, que muchos hostings instalan solos. Los de pago añaden validación de la empresa o garantías, pero el cifrado es el mismo.
Resumen: qué elegir en tu web y en tu correo
Fue el primer protocolo que cifró internet, y hoy está retirado por inseguro. Su nombre sigue vivo en los certificados y en la configuración del correo, pero lo que trabaja por debajo es TLS.
Para tu web, HTTPS. Para tu correo, SSL/TLS o STARTTLS, nunca sin cifrar.
Entradas relacionadas
Para completar la parte técnica de tus envíos, sigue con estas entradas.