Phishing: o que é, tipos e como identificar um email fraudulento
Como reconhecer um email falso antes de clicar e como evitar que usem sua marca para enganar
Phishing é um tipo de fraude em que alguém se passa por uma empresa ou pessoa de confiança para roubar dados, senhas ou dinheiro. Costuma chegar por email, mas também por SMS, ligações ou redes sociais.
A mensagem imita um banco, uma loja, uma transportadora ou um colega de trabalho. O objetivo é fazer você clicar em um link, baixar um arquivo ou fornecer seus dados sem pensar.
O que significa phishing?
A palavra vem de fishing (“pescar”): o atacante lança uma isca e espera que alguém morda. O “ph” inicial é uma referência à gíria dos primeiros hackers.
Em português, também se fala em falsificação de identidade ou golpe virtual.
Como funciona um ataque de phishing?
1. A isca. Chega uma mensagem que parece legítima: logotipos, tom e assinatura copiados.
2. A urgência. “Sua conta será bloqueada hoje”, “Você tem um pacote retido”, “Último aviso de pagamento”.
3. A ação. Pedem que você clique, faça login, baixe um anexo ou responda com seus dados.
4. O roubo. A página falsa guarda sua senha ou seu cartão, ou o anexo instala malware.
Um exemplo típico: chega um SMS de uma suposta transportadora. Ele diz que seu pacote está retido e que você precisa pagar 1,99 € de taxa alfandegária. O link leva a um site idêntico ao verdadeiro, que pede os dados do cartão.
Tipos de phishing
| Tipo | Canal | Como é |
|---|---|---|
| Por email | Mensagens em massa que imitam uma marca conhecida | |
| Spear phishing | Ataque direcionado a uma pessoa específica, com dados reais sobre ela | |
| Whaling | Spear phishing contra diretores ou cargos com acesso a pagamentos | |
| Smishing | SMS | Mensagens de texto com links falsos, por exemplo de entregas |
| Vishing | Telefone | Ligações que se passam pelo banco ou pelo suporte técnico |
| Em redes sociais | Redes sociais e mensageiros | Perfis ou contas roubadas que enviam links maliciosos |
| Site falso (pharming) | Navegador | Cópias de sites reais que coletam seus dados de acesso |
O spear phishing é o mais perigoso para as empresas: o atacante pesquisa a vítima e personaliza a mensagem, às vezes se passando por um fornecedor ou pelo próprio diretor.
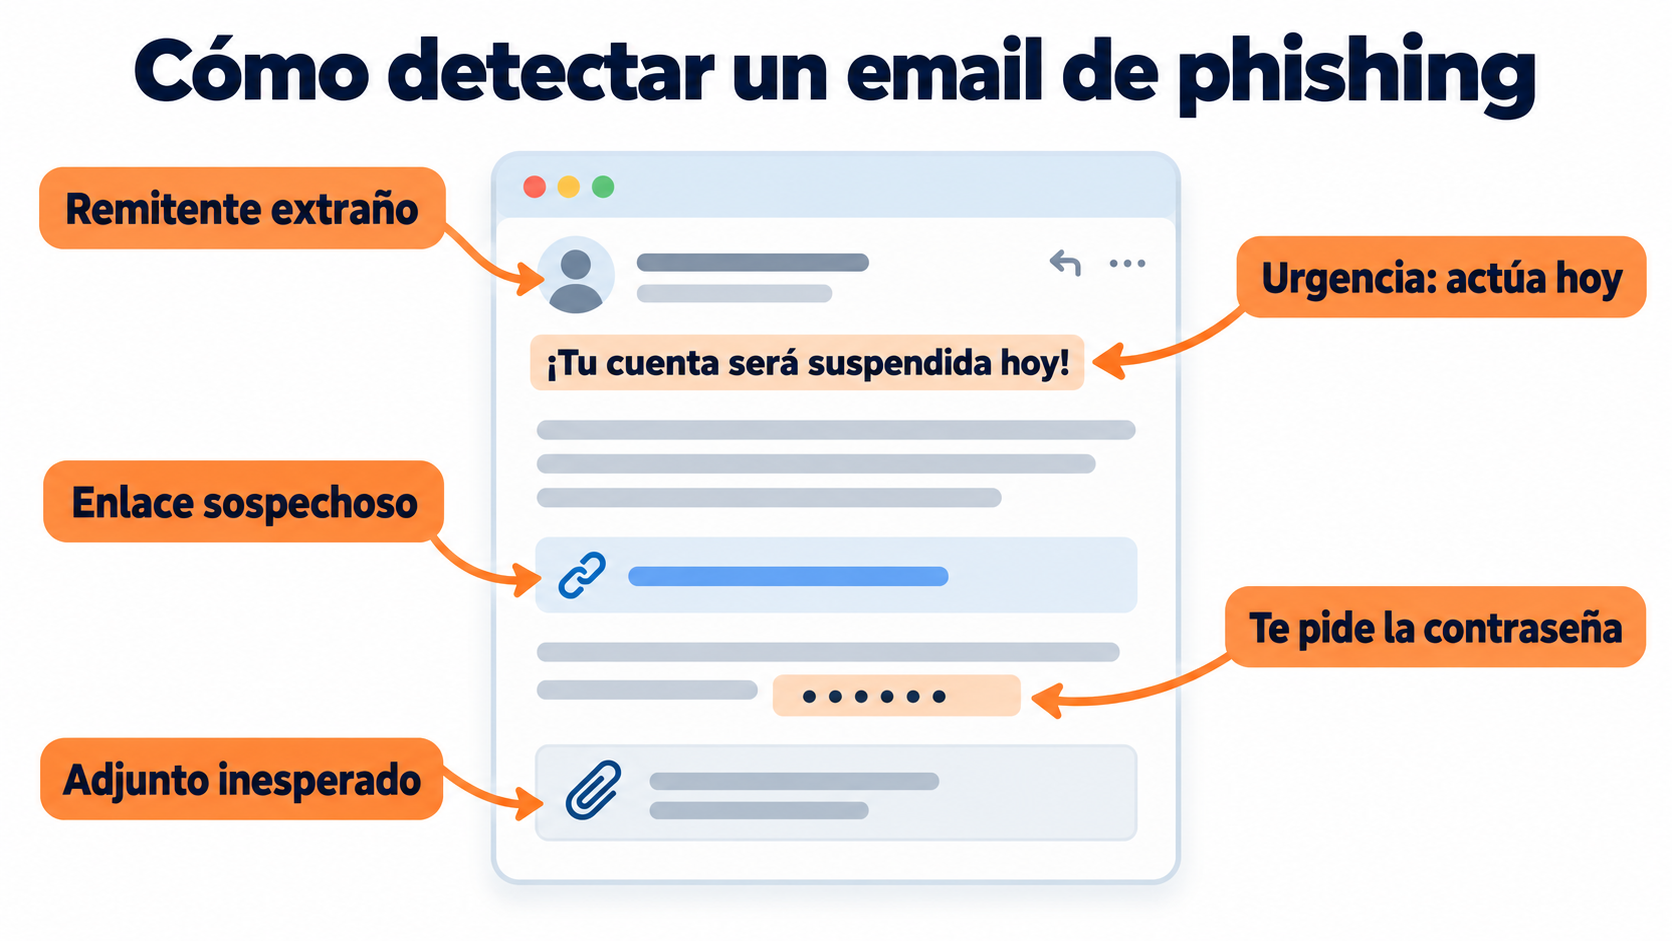
Como identificar um email de phishing
Veja o remetente real. Não só o nome: o endereço completo. Um domínio parecido (com letras trocadas ou adicionadas) é um sinal claro.
Desconfie da urgência. Empresas legítimas raramente exigem que você aja “nas próximas horas”.
Passe o mouse sobre os links. Antes de clicar, verifique para qual endereço eles levam.
Confira os anexos. Faturas ou documentos que você não esperava, principalmente compactados ou com macros.
Preste atenção à saudação e aos erros. Um “Prezado cliente” genérico ou erros de ortografia são comuns.
Ninguém legítimo pede sua senha por email. Nem seu banco nem nenhum serviço sério.
Faça seus assinantes reconhecerem seus emails
Configure SPF e DKIM no Mailrelay e envie sempre de um remetente verificado.
O que fazer se você caiu no golpe
Troque a senha da conta afetada e de qualquer outra em que você a use.
Ative a verificação em duas etapas. Um código de uso único (OTP) bloqueia muitos acessos, mesmo que tenham sua senha.
Avise seu banco se você forneceu dados de pagamento, para bloquear o cartão.
Peça ajuda. Na Espanha, o INCIBE atende gratuitamente pelo telefone 017.
Denuncie. À Polícia ou à Guardia Civil, com capturas de tela da mensagem.
Phishing e email marketing: como proteger sua marca
Se você tem uma lista de assinantes, os atacantes podem usar seu nome para enganá-los. Isso é conhecido como spoofing. Para evitar isso:
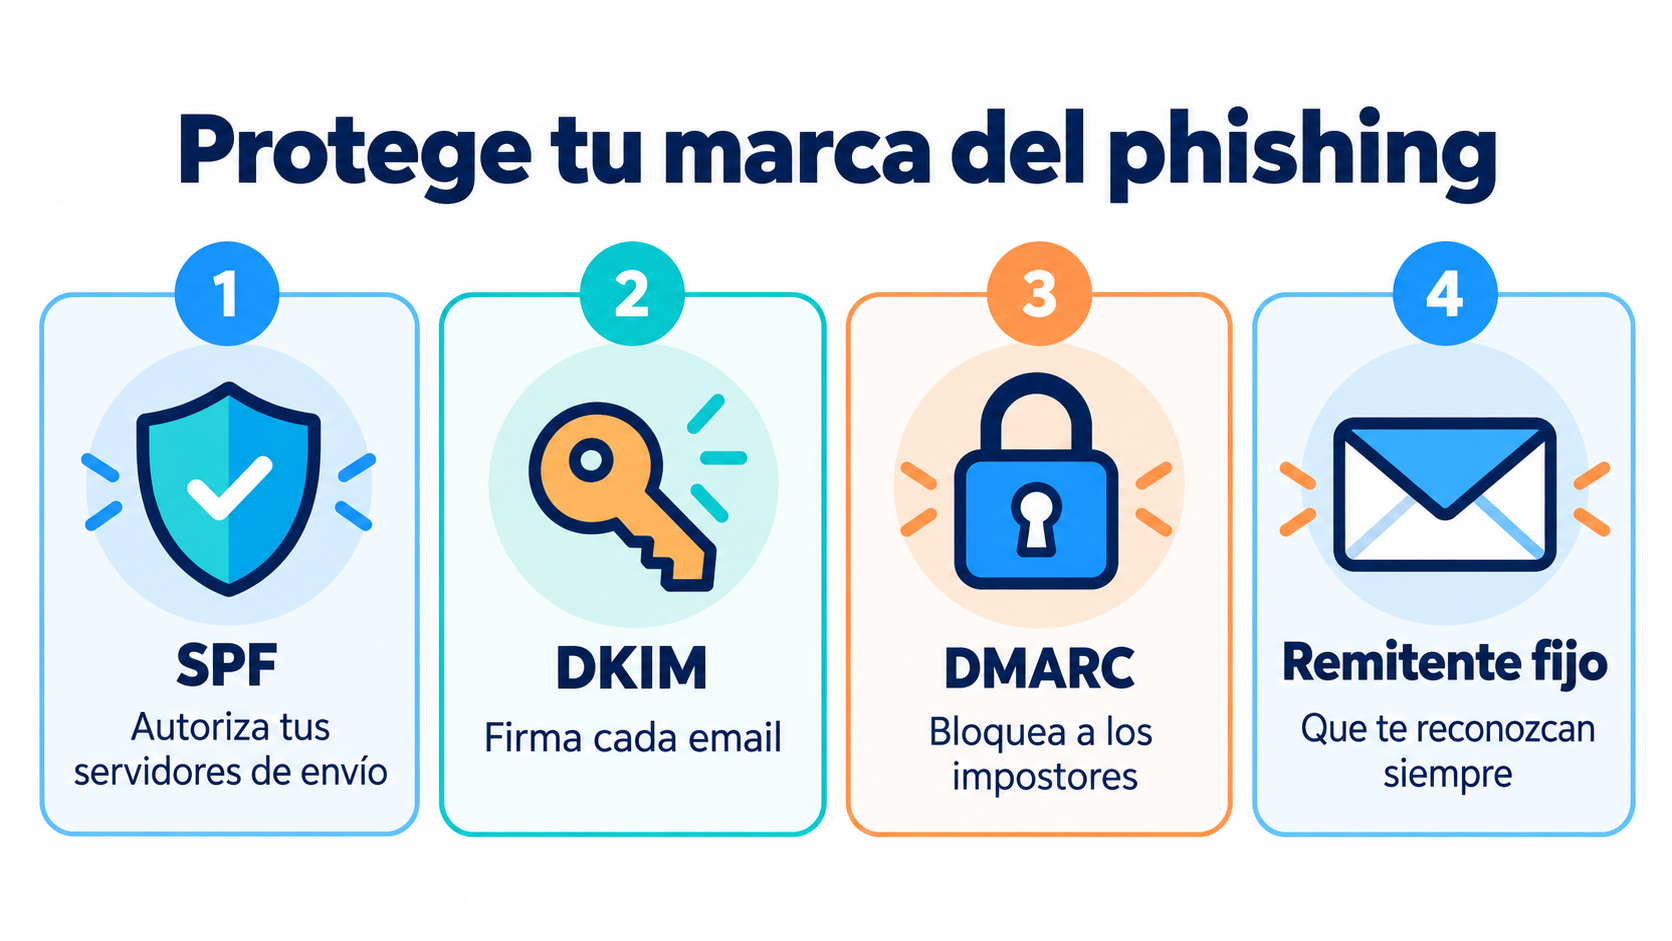
Autentique seu domínio. Configure SPF, DKIM e DMARC para que ninguém possa enviar emails em seu nome sem ser detectado.
Envie sempre do mesmo remetente. Seus assinantes reconhecerão mais rápido uma mensagem estranha.
Não peça dados sensíveis por email. E diga isso nas suas comunicações: “Nunca pediremos sua senha”.
Use links para o seu próprio domínio. Evite encurtadores que escondem o destino.
Além disso, um email que parece phishing acaba no spam. Um bom design e um remetente claro também protegem sua entregabilidade.
Erros comuns
Achar que só afeta grandes empresas. As pequenas e médias empresas são um alvo frequente porque costumam ter menos proteção.
Confiar no cadeado do navegador. Muitos sites falsos também usam HTTPS.
Não treinar a equipe. A maioria dos ataques entra pelo clique de uma pessoa, não por uma falha técnica.
Repetir senhas. Se uma vazar, o atacante testa a mesma no resto das suas contas.
Responder para verificar. Responder à mensagem confirma que seu endereço está ativo.
Como o Mailrelay ajuda você
O Mailrelay ajuda você a configurar SPF e DKIM no seu domínio de envio e a manter um remetente constante, para que seus assinantes diferenciem seus emails dos falsos. As estatísticas avisam sobre bounces e reclamações que podem indicar um problema.
A conta gratuita inclui até 80.000 emails por mês e 20.000 contatos, com suporte humano por chat, ticket e telefone.
Envie suas newsletters com o Mailrelay
Até 80.000 emails por mês e 20.000 contatos grátis, com suporte humano em todos os planos.
Perguntas frequentes
Estas são as dúvidas mais comuns sobre falsificação de identidade.
O que é phishing, em poucas palavras?
Um golpe em que alguém se passa por uma empresa ou pessoa de confiança para roubar seus dados ou seu dinheiro.
Qual é a diferença entre phishing e spam?
Spam é publicidade não solicitada. Phishing é uma fraude que tenta roubar algo de você.
O que é smishing?
Phishing por SMS: mensagens de texto com links falsos, por exemplo sobre um pacote ou do banco.
O que é spear phishing?
Um ataque direcionado a uma pessoa específica, com informações reais sobre ela para parecer mais confiável.
Onde denunciar uma tentativa de phishing?
Na Espanha, ao INCIBE (telefone 017) e à Polícia ou à Guardia Civil. Você também pode encaminhá-la à empresa cuja identidade foi usada.