Spoofing: o que é, tipos e como evitar que falsifiquem seu email
Como funciona a falsificação de identidade e o que fazer para que ninguém envie emails em seu nome
Spoofing é uma técnica de fraude em que alguém se faz passar por outra pessoa, empresa ou sistema para enganar a vítima. O atacante falsifica um dado que inspira confiança, como o remetente de um email, um número de telefone ou um site, para roubar dados ou dinheiro.
Em português, também se fala em falsificação de identidade. No email marketing, o risco é duplo: seus clientes podem receber emails falsos em seu nome e sua reputação de envio pode ser prejudicada.
O que significa spoofing?
Spoof significa “engano” ou “paródia” em inglês. O termo se refere a enganar alguém se passando por outra pessoa.
Não deve ser confundido com phishing, embora os dois costumem andar juntos:
| Spoofing | Phishing | |
|---|---|---|
| O que é | Falsificar uma identidade | Enganar para roubar dados |
| É | A técnica | O objetivo do ataque |
| Exemplo | Um email que parece vir do seu banco | A página falsa que pede sua senha |
Muitos ataques de phishing usam spoofing para que a mensagem pareça legítima.
Tipos de spoofing
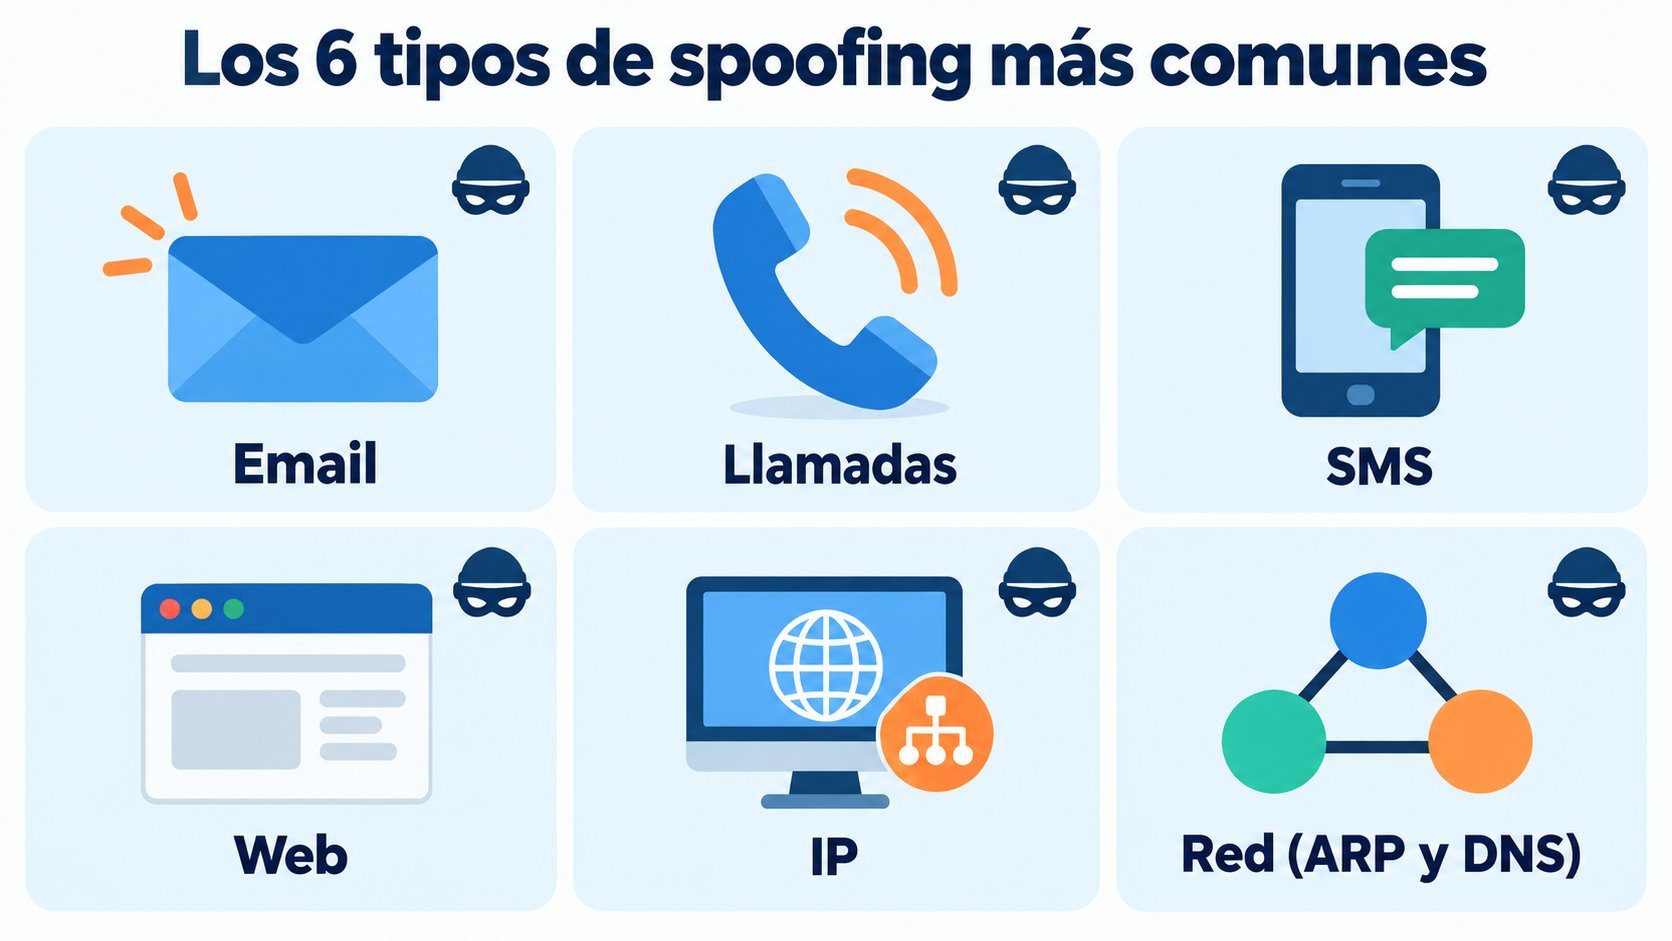
Estes são os mais comuns:
| Tipo | O que é falsificado | Exemplo |
|---|---|---|
| Email spoofing | O remetente do email | Um email “do seu banco” pedindo para verificar a conta |
| Caller ID spoofing | O número que liga | Uma ligação que aparece como sendo da sua companhia de energia |
| SMS spoofing | O nome do remetente do SMS | Um aviso falso de entrega de encomenda |
| Site ou URL spoofing | Um site | Uma cópia do site de uma loja com outro endereço |
| IP spoofing | O endereço IP de um computador | Ataques para sobrecarregar servidores |
| ARP e DNS spoofing | O tráfego de uma rede | Desviar os usuários para um site falso |
Quando é feito por SMS, também se fala em smishing.
Como funciona o email spoofing?
O protocolo SMTP, usado para enviar emails, não verifica por si só quem envia cada mensagem. Por isso, é possível colocar qualquer endereço no campo “De”.
O atacante envia um email com o nome e o endereço de uma empresa conhecida. O destinatário vê um remetente confiável e não desconfia. Dentro, costuma haver um link para um site falso, um anexo com malware ou um pedido urgente de pagamento.
Para impedir isso, existem três registros de autenticação que são publicados no DNS do domínio:
| Registro | O que verifica |
|---|---|
| SPF | Quais servidores podem enviar emails com seu domínio |
| DKIM | Que a mensagem leva sua assinatura e não foi alterada |
| DMARC | O que o servidor que recebe deve fazer se o SPF ou o DKIM falharem |
Com uma política DMARC rigorosa, os provedores de email podem rejeitar ou mandar para o spam os emails que falsificam seu domínio.
Como saber se um email é falso
Estes sinais ajudam a identificar um email falsificado:
Veja o endereço completo, não apenas o nome. O nome pode dizer “Seu banco”, mas o endereço pode ser de outro domínio.
Desconfie da urgência. “Sua conta será encerrada hoje” ou “pagamento pendente” são frases típicas.
Passe o mouse sobre os links. Verifique se o endereço para onde eles levam é o oficial.
Confira os cabeçalhos. No Gmail, a opção “Mostrar original” indica se a mensagem passou no SPF, DKIM e DMARC. Saiba mais em cabeçalho.
Nunca envie senhas nem dados bancários por email. Empresas sérias não pedem essas informações dessa forma.
Envie a partir do seu domínio autenticado
Configure SPF e DKIM com o Mailrelay para que seus clientes saibam que seus emails são seus.
Como proteger seu domínio contra falsificação
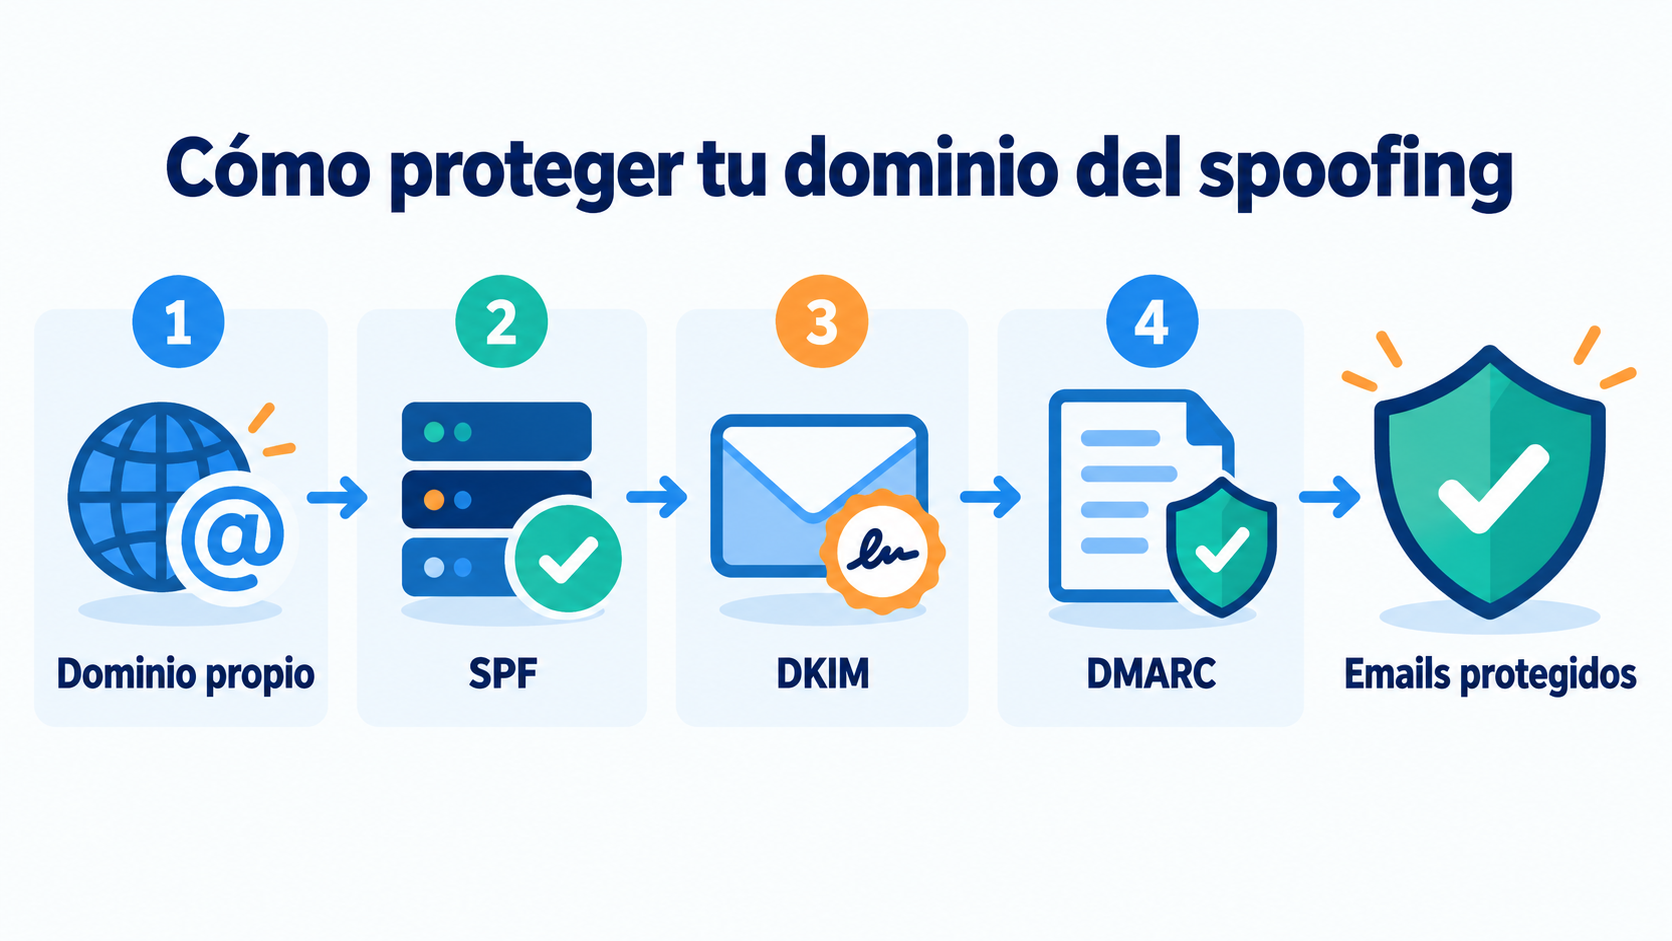
Se você envia newsletters, estes passos evitam que outras pessoas usem seu domínio:
1. Envie a partir do seu próprio domínio. Use um domínio de envio que você controle, não um endereço gratuito.
2. Publique SPF e DKIM. Inclua sua plataforma de email marketing no registro SPF e ative a assinatura DKIM.
3. Adicione DMARC. Comece com uma política de monitoramento (p=none), analise os relatórios e depois passe para quarantine ou reject.
4. Considere o BIMI. Com um DMARC rigoroso, o BIMI permite exibir seu logotipo ao lado dos seus emails em alguns provedores.
5. Avise seus clientes. Explique quais dados você nunca pedirá por email e de qual endereço você escreve.
Desde 2024, Gmail e Yahoo exigem SPF, DKIM e DMARC de quem envia muitos emails. Explicamos isso em requisitos para remetentes em massa.
O que fazer se falsificarem sua empresa
Se seus clientes receberem emails falsos em seu nome:
Avise seus clientes pelos seus canais oficiais e explique como reconhecer a fraude.
Revise seu DMARC. Se você não tiver, publique um. Se você tiver p=none, considere passar para uma política mais rigorosa.
Denuncie o caso. Na Espanha, você pode entrar em contato com o INCIBE (telefone 017) e registrar uma denúncia na polícia.
Monitore sua reputação. Verifique se seu domínio aparece em alguma lista negra.
Como o Mailrelay ajuda você
O Mailrelay permite que você envie a partir do seu próprio domínio autenticado com SPF e DKIM e orienta você na configuração. Assim, suas campanhas se diferenciam dos emails falsos e sua reputação de domínio pertence a você.
A conta gratuita inclui até 80.000 emails por mês e 20.000 contatos, com suporte humano por chat, ticket e telefone.
Proteja seus envios com o Mailrelay
Até 80.000 emails por mês e 20.000 contatos grátis, com suporte humano em todos os planos.
Perguntas frequentes
Estas são as dúvidas mais comuns sobre falsificação de identidade.
O que é spoofing em poucas palavras?
É se passar por outra pessoa, empresa ou sistema para enganar alguém, por email, telefone, SMS ou site.
Qual é a diferença entre spoofing e phishing?
Spoofing é a falsificação da identidade. Phishing é o golpe para roubar dados, que muitas vezes usa spoofing.
Spoofing é crime?
Fazer-se passar por outra pessoa ou empresa para enganar pode ser crime de estelionato ou de falsa identidade, dependendo do caso.
Como evito que usem meu domínio para enviar spam?
Publique SPF, DKIM e DMARC e leve o DMARC a uma política rigorosa quando todo o seu email legítimo estiver autenticado.
É possível falsificar um domínio que tem DMARC?
É muito mais difícil. Com p=reject, os provedores que respeitam o DMARC rejeitam os emails falsos que usam exatamente o seu domínio.