Spoofing: qué es, tipos y cómo evitar que suplanten tu email
Cómo funciona la suplantación de identidad y qué hacer para que nadie envíe emails en tu nombre
El spoofing es una técnica de fraude en la que alguien se hace pasar por otra persona, empresa o sistema para engañar a la víctima. El atacante falsifica un dato que inspira confianza, como el remitente de un email, un número de teléfono o una web, para robar datos o dinero.
En español se habla de suplantación de identidad. En el email marketing es un riesgo doble: tus clientes pueden recibir correos falsos en tu nombre y tu reputación de envío puede sufrir.
¿Qué significa spoofing?
Spoof significa «engaño» o «parodia» en inglés. El término se refiere a engañar haciéndose pasar por otro.
No hay que confundirlo con el phishing, aunque suelen ir juntos:
| Spoofing | Phishing | |
|---|---|---|
| Qué es | Falsificar una identidad | Engañar para robar datos |
| Es | La técnica | El objetivo del ataque |
| Ejemplo | Un email que parece venir de tu banco | La página falsa que pide tu contraseña |
Muchos ataques de phishing usan spoofing para que el mensaje parezca legítimo.
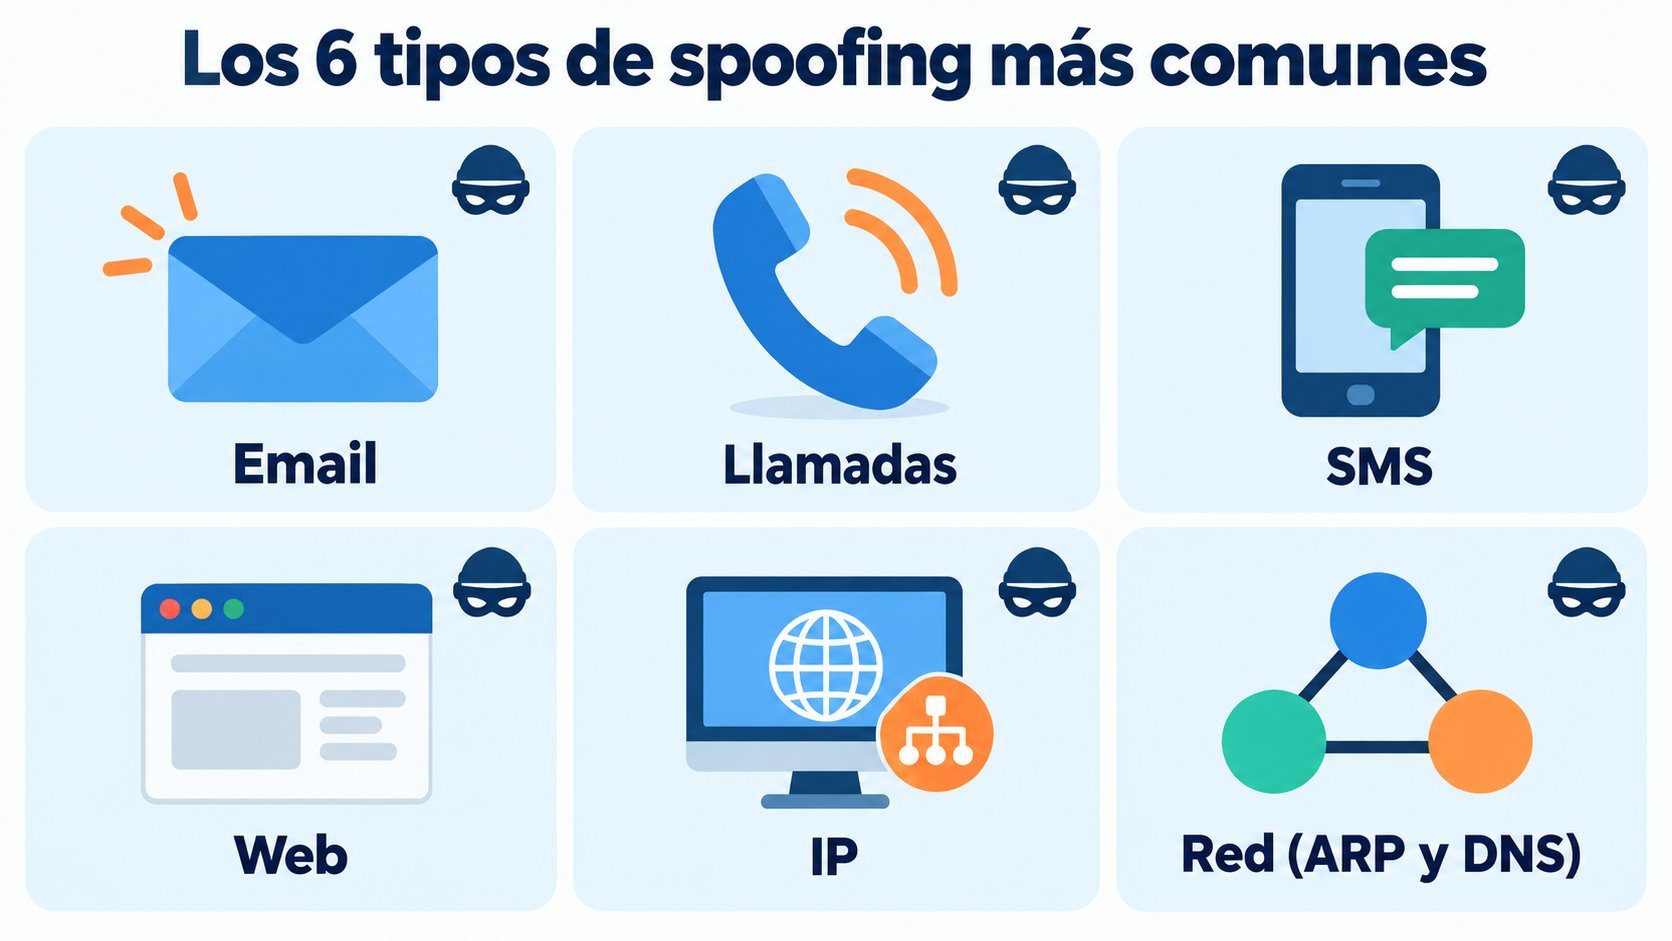
Tipos de spoofing
Estos son los más habituales:
| Tipo | Qué se falsifica | Ejemplo |
|---|---|---|
| Email spoofing | El remitente del correo | Un email «de tu banco» que pide verificar la cuenta |
| Caller ID spoofing | El número que llama | Una llamada que aparece como tu empresa de luz |
| SMS spoofing | El nombre del remitente del SMS | Un aviso falso de entrega de paquete |
| Web o URL spoofing | Una página web | Una copia de la web de una tienda con otra dirección |
| IP spoofing | La dirección IP de un equipo | Ataques para saturar servidores |
| ARP y DNS spoofing | El tráfico de una red | Desviar a los usuarios a una web falsa |
Cuando se hace por SMS también se habla de smishing.
¿Cómo funciona el email spoofing?
El protocolo SMTP, que se usa para enviar correo, no comprueba por sí solo quién envía cada mensaje. Por eso es posible poner cualquier dirección en el campo «De».
El atacante envía un email con el nombre y la dirección de una empresa conocida. El destinatario ve un remitente de confianza y no sospecha. Dentro suele haber un enlace a una web falsa, un adjunto con malware o una petición urgente de pago.
Para frenarlo existen tres registros de autenticación que se publican en el DNS del dominio:
| Registro | Qué comprueba |
|---|---|
| SPF | Qué servidores pueden enviar emails con tu dominio |
| DKIM | Que el mensaje lleva tu firma y no se ha modificado |
| DMARC | Qué debe hacer el receptor si fallan SPF o DKIM |
Con una política DMARC estricta, los proveedores de correo pueden rechazar o mandar a spam los emails que suplantan tu dominio.
Cómo saber si un correo es falso
Estas señales ayudan a detectar un email suplantado:
Mira la dirección completa, no solo el nombre. El nombre puede decir «Tu banco», pero la dirección puede ser de otro dominio.
Desconfía de la urgencia. «Tu cuenta se cerrará hoy» o «pago pendiente» son frases típicas.
Pasa el ratón por los enlaces. Comprueba que la dirección a la que llevan es la oficial.
Revisa las cabeceras. En Gmail, la opción «Mostrar original» indica si el mensaje pasó SPF, DKIM y DMARC. Más en encabezado.
Nunca envíes contraseñas ni datos bancarios por email. Las empresas serias no los piden así.
Envía desde tu dominio autenticado
Configura SPF y DKIM con Mailrelay y que tus clientes sepan que tus emails son tuyos.
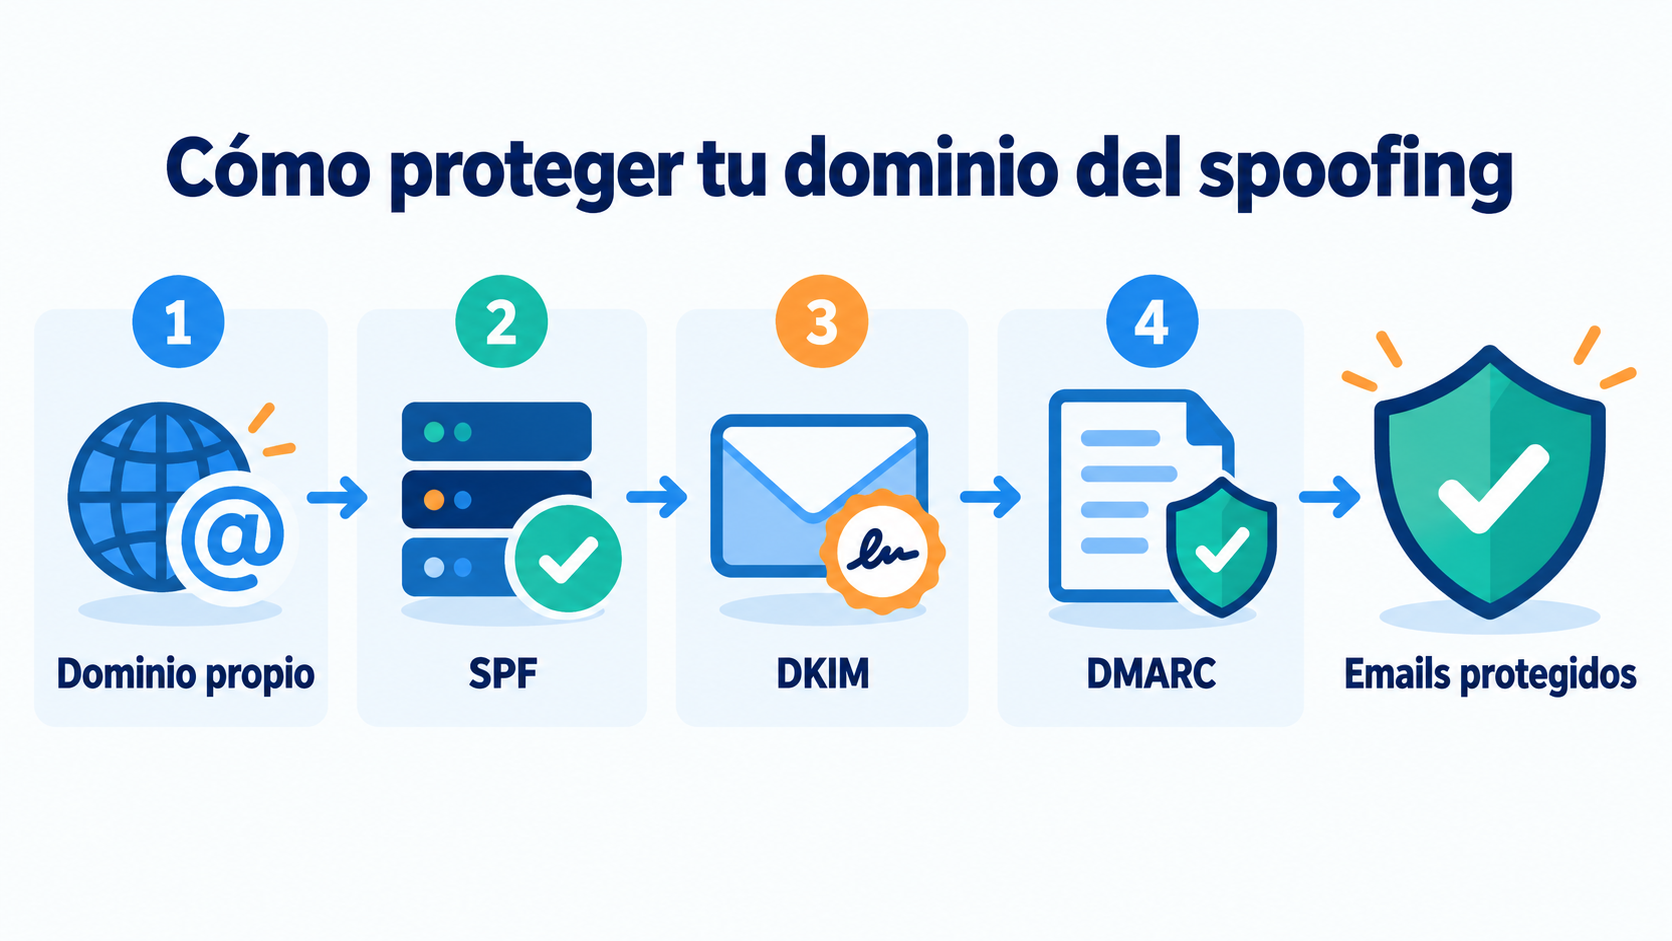
Cómo proteger tu dominio de la suplantación
Si envías newsletters, estos pasos evitan que otros usen tu dominio:
1. Envía desde tu propio dominio. Usa un dominio de envío que controles, no una dirección gratuita.
2. Publica SPF y DKIM. Incluye a tu plataforma de email marketing en el registro SPF y activa la firma DKIM.
3. Añade DMARC. Empieza con una política de seguimiento (p=none), revisa los informes y pasa después a quarantine o reject.
4. Valora BIMI. Con DMARC estricto, BIMI permite mostrar tu logotipo junto a tus emails en algunos proveedores.
5. Avisa a tus clientes. Explica qué datos nunca les pedirás por email y desde qué dirección escribes.
Desde 2024, Gmail y Yahoo exigen SPF, DKIM y DMARC a quien envía muchos emails. Lo explicamos en requisitos de remitentes masivos.
Qué hacer si suplantan tu empresa
Si tus clientes reciben emails falsos en tu nombre:
Avisa a tus clientes por tus canales oficiales y explica cómo reconocer el fraude.
Revisa tu DMARC. Si no tienes, publícalo. Si tienes p=none, valora pasar a una política más estricta.
Denuncia el caso. En España puedes contactar con el INCIBE (teléfono 017) y presentar denuncia ante la policía.
Vigila tu reputación. Comprueba si tu dominio aparece en alguna lista negra.
Cómo te ayuda Mailrelay
Mailrelay te permite enviar desde tu propio dominio autenticado con SPF y DKIM, y te guía para configurarlo. Así tus campañas se distinguen de los correos falsos y tu reputación de dominio es tuya.
La cuenta gratuita incluye hasta 80.000 emails al mes y 20.000 contactos, con soporte humano por chat, ticket y teléfono.
Protege tus envíos con Mailrelay
Hasta 80.000 emails al mes y 20.000 contactos gratis, con soporte humano en todos los planes.
Preguntas frecuentes
Estas son las dudas más habituales sobre la suplantación de identidad.
¿Qué es el spoofing en pocas palabras?
Es hacerse pasar por otra persona, empresa o sistema para engañar a alguien, por email, teléfono, SMS o web.
¿Qué diferencia hay entre spoofing y phishing?
El spoofing es la falsificación de la identidad. El phishing es el engaño para robar datos, que muchas veces usa spoofing.
¿Es delito el spoofing?
Suplantar a otra persona o empresa para engañar puede ser delito de estafa o de usurpación de identidad, según el caso.
¿Cómo evito que usen mi dominio para enviar spam?
Publica SPF, DKIM y DMARC, y lleva DMARC a una política estricta cuando todo tu correo legítimo esté autenticado.
¿Puede suplantarse un dominio que tiene DMARC?
Es mucho más difícil. Con p=reject, los proveedores que respetan DMARC rechazan los emails falsos que usan tu dominio exacto.