Email marketing legal: 10 normas del RGPD y la LSSI para tus campañas
Qué leyes se aplican, qué debe llevar cada email y textos legales listos para copiar en tus formularios
Qué leyes se aplican, qué debe llevar cada email y textos legales listos para copiar en tus formularios
¿Te has preguntado alguna vez si puedes escribir a ese contacto que te dio su tarjeta en una feria? Es una de las dudas más habituales en email marketing. Y la respuesta corta es no, salvo que te haya dado permiso.
Hacer email marketing legal en España no es complicado. Se resume en tres ideas: pide permiso antes de escribir, explica qué harás con los datos y deja que cualquiera se vaya cuando quiera.
En esta guía tienes las normas que se aplican hoy, las 10 reglas que debes seguir en cada campaña y textos para copiar en tus formularios y en tus emails.
Un aviso antes de empezar: esta guía es informativa y no sustituye el consejo de un abogado o de un delegado de protección de datos.
Hoy son tres normas las que se aplican a tus campañas. Cada una cubre una parte distinta:
| Norma | Qué regula | Lo que más te afecta |
|---|---|---|
| RGPD (Reglamento UE 2016/679) | Cómo recoges, guardas y usas datos personales | Base legal, información, derechos y proveedores |
| LOPDGDD (Ley Orgánica 3/2018) | Adapta el RGPD a España | Información por capas, menores y Lista Robinson |
| LSSI (Ley 34/2002) | Las comunicaciones comerciales por vía electrónica | Consentimiento previo, identificación y baja |
La Agencia Española de Protección de Datos (AEPD) es quien vigila que se cumplan y quien sanciona el spam.
¿Y la LOPD? La antigua Ley Orgánica 15/1999 dejó de estar vigente en diciembre de 2018. Con ella desapareció también la obligación de inscribir los ficheros en la AEPD. Si quieres el detalle, lo tienes en nuestra entrada sobre la LOPD.
Una diferencia importante: el RGPD solo protege a personas físicas. La LSSI, en cambio, también se aplica cuando escribes a una empresa. Por eso un email publicitario a info@empresa también necesita permiso.
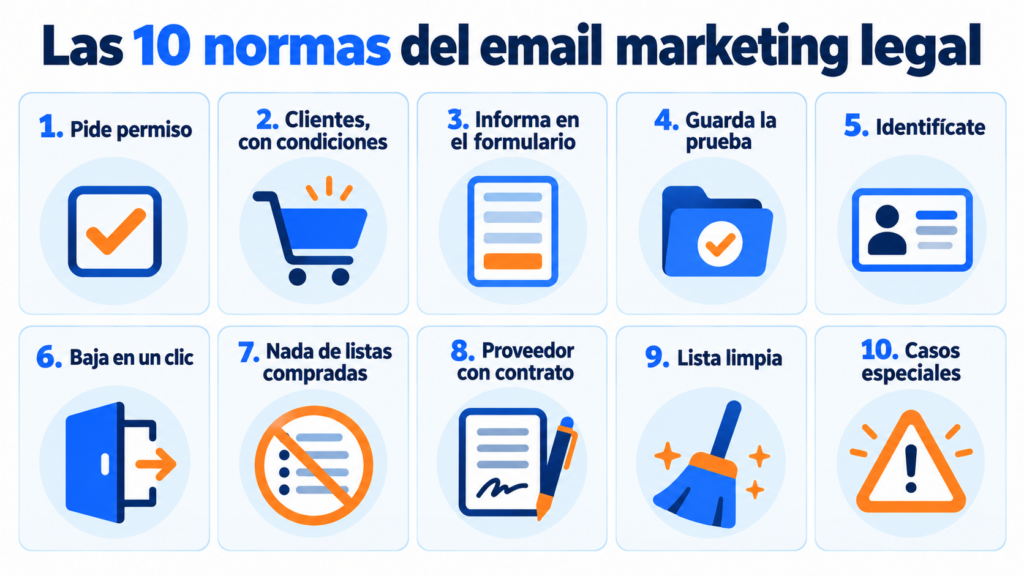
Estas son las reglas del email marketing legal que debes cumplir en cada campaña, de la captación del contacto al envío.
Sin consentimiento previo no puedes enviar publicidad por email. Lo dice el artículo 21 de la LSSI.
Según el RGPD, ese consentimiento tiene que ser libre, específico, informado e inequívoco. Además, tiene que darse con una acción clara del usuario.
Por eso no valen las casillas marcadas de antemano. Tampoco vale meter el permiso para la newsletter dentro de «acepto la política de privacidad».
Texto para copiar junto a una casilla sin marcar:
☐ Quiero recibir la newsletter de [Marca] con novedades, consejos y ofertas. Puedo darme de baja cuando quiera.
Puedes escribir a tus clientes sin pedirles permiso, con condiciones. La LSSI lo permite si ya hay una relación contractual y se cumplen tres requisitos:
Por ejemplo, una tienda de deporte puede enviar ofertas de zapatillas a quien le compró unas. No puede ceder ese email a una marca amiga.
Texto para copiar en el proceso de compra:
Te enviaremos ofertas de productos parecidos a los que has comprado. Si no quieres recibirlas, marca esta casilla: ☐ No quiero recibir ofertas.
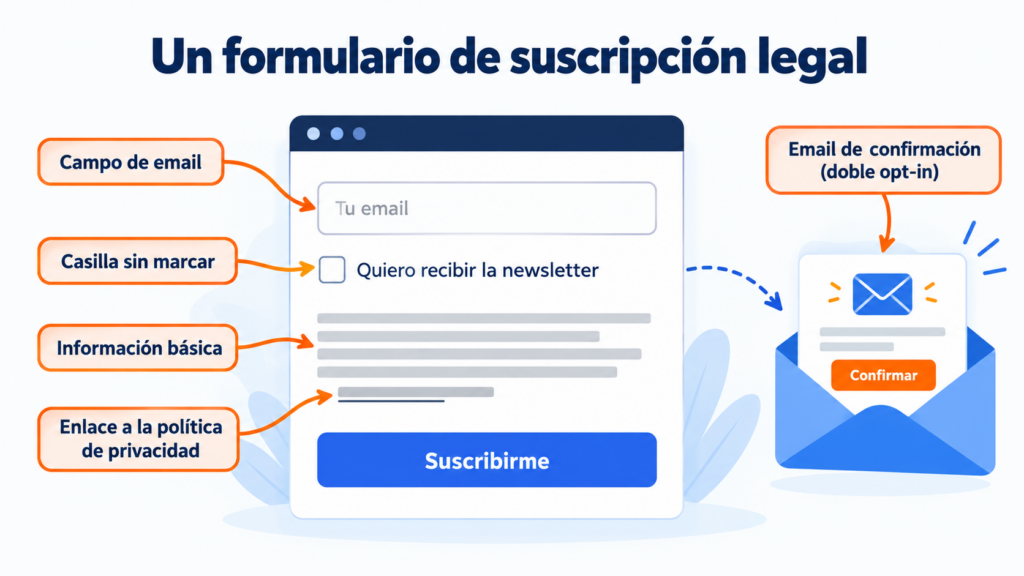
Quien se suscribe tiene que saber quién eres y qué harás con sus datos. Lo exige el artículo 13 del RGPD.
La LOPDGDD permite hacerlo por capas: una información básica junto al formulario y un enlace a la política de privacidad completa.
Primera capa para copiar debajo de tu formulario de suscripción:
| Apartado | Texto de ejemplo |
|---|---|
| Responsable | [Nombre de la empresa], [CIF] |
| Finalidad | Enviarte nuestra newsletter y comunicaciones comerciales |
| Legitimación | Tu consentimiento, que puedes retirar en cualquier momento |
| Destinatarios | [Mailrelay], como proveedor de envíos. No cedemos tus datos a terceros |
| Derechos | Acceso, rectificación, supresión, oposición y los demás que explica la política de privacidad |
| Más información | [Enlace a la política de privacidad] |
Si un día te preguntan, tienes que poder demostrar que ese contacto aceptó. El RGPD pone esa carga en quien envía.
Guarda la fecha, la hora, el formulario de origen y el texto que aceptó cada persona.
El doble opt-in ayuda mucho. Consiste en enviar un email de confirmación y no dar de alta al contacto hasta que pulsa el enlace.
Ojo: no es obligatorio por ley. Pero es la forma más sencilla de probar el permiso y, de paso, evita direcciones falsas o mal escritas.
Ejemplo de email de confirmación:
Asunto: Confirma tu suscripción a la newsletter de [Marca]
Hola. Hemos recibido una solicitud para suscribir este email a nuestra newsletter. Para confirmarla, pulsa el botón. Si no has sido tú, ignora este mensaje y no te escribiremos más. [Botón: Confirmar mi suscripción]
Recoge suscriptores con doble opt-in
Crea tu cuenta gratuita y usa formularios con confirmación por email: tendrás la prueba del permiso de cada contacto.
Cada email comercial tiene que decir quién lo envía y que es publicidad. Lo pide el artículo 20 de la LSSI.
Usa un remitente reconocible, con el nombre de tu marca. Y si es una promoción, que se note desde el asunto o el principio del mensaje.
Si sorteas algo o das un descuento, las condiciones tienen que ser claras y fáciles de consultar.
Pie de email para copiar:
Has recibido este email porque te suscribiste en [web]. [Nombre de la empresa], [dirección], [CIF]. [Darme de baja] · [Política de privacidad]
Darse de baja tiene que ser tan fácil como suscribirse. La LSSI exige un medio sencillo y gratuito en cada comunicación. Y el RGPD dice que retirar el consentimiento tiene que ser igual de fácil que darlo.
Nada de pedir contraseñas, obligar a escribir un email o preguntar el motivo de forma obligatoria. Un enlace y listo.
Además, desde 2024 Gmail y Yahoo exigen a los envíos masivos la baja con un solo clic desde el propio gestor de correo, mediante la cabecera List-Unsubscribe. Tienes los detalles en qué piden Outlook, Gmail y Yahoo para no poner tus emails en spam.
Si alguien prefiere recibir menos emails en lugar de irse, ofrécele un centro de preferencias. Pero la opción de baja total tiene que estar siempre.
Una lista comprada no tiene un permiso válido para ti. Esas personas aceptaron, como mucho, recibir emails de otra empresa.
Tampoco puedes copiar direcciones de webs, redes sociales o directorios. Que un email esté publicado en internet no significa que puedas enviarle publicidad.
Lo explicamos con detalle en por qué no comprar bases de datos de emails. Si quieres crecer, crea tu propia base de datos de clientes con un lead magnet o un pop-up bien planteado.
La plataforma que envía tus campañas trata datos por cuenta tuya. El RGPD la llama encargado del tratamiento y exige un contrato con ella (artículo 28).
Antes de elegir, pregunta dónde guarda los datos y qué medidas de seguridad aplica.
Si los datos salen de la Unión Europea, la transferencia tiene que estar cubierta. Hacia Estados Unidos, hoy se usa el EU-US Data Privacy Framework, en vigor desde julio de 2023. Sustituyó al Privacy Shield, anulado en 2020, que a su vez sustituyó a Safe Harbor.
Y no envíes nunca una campaña desde tu correo personal con todos en copia. Expones las direcciones de todos los destinatarios. Si tienes dudas, repasa cómo funcionan CC y CCO.
Pide solo los datos que vas a usar. Para una newsletter basta con el email; el nombre es opcional.
El RGPD también te pide no guardar datos más tiempo del necesario. Revisa tus contactos inactivos cada cierto tiempo: puedes enviarles una campaña de reactivación y, si no responden, darlos de baja.
Cuando alguien se dé de baja, guarda su dirección en una lista de supresión. Así evitas volver a escribirle por error si importas otra lista.
Hay tres situaciones que conviene revisar aparte.
Menores: en España, un menor puede dar su consentimiento a partir de los 14 años. Por debajo de esa edad lo dan sus padres o tutores.
Lista Robinson: si vas a hacer publicidad a personas que no te han dado su permiso, la LOPDGDD te obliga a consultarla antes. Si tus contactos te han dado su consentimiento, no hace falta consultarla.
Emails transaccionales: una confirmación de pedido, una factura o un cambio de contraseña no son publicidad. Puedes enviarlos sin consentimiento comercial, siempre que no los uses para colar promociones. Lo explicamos en qué es un email transaccional.
La AEPD sanciona cada año a empresas por enviar publicidad sin permiso. Estas son las cuantías que fija la ley:
| Infracción | Ejemplo | Multa |
|---|---|---|
| Leve (LSSI) | Enviar publicidad sin consentimiento de forma puntual | Hasta 30.000 € |
| Grave (LSSI) | Envío masivo sin permiso, o más de tres emails en un año a la misma persona | De 30.001 a 150.000 € |
| RGPD | Tratar datos sin base legal, no atender los derechos o no informar | Hasta 20 millones de euros o el 4 % de la facturación anual |
Para fijar la cuantía se tiene en cuenta la intención, el tiempo, el daño causado, el beneficio obtenido o si ya hubo sanciones antes.
Pero la multa no es el único coste de saltarse las normas del email marketing legal. Los envíos sin permiso generan quejas por spam, dañan tu reputación como remitente y pueden llevarte a una lista negra. A partir de ahí, ni tus clientes reciben tus emails.
Repasa esta lista antes de pulsar «Enviar». Es el resumen de todo lo anterior:
| Comprobación | Qué mirar |
|---|---|
| Permiso | Cada contacto se suscribió o es un cliente con la excepción de la LSSI |
| Prueba | Tienes fecha, origen y texto aceptado de cada alta |
| Información | El formulario muestra la primera capa y enlaza a la política de privacidad |
| Remitente | El nombre y el email de envío son de tu marca |
| Publicidad | Se entiende que es una comunicación comercial |
| Baja | Hay un enlace de baja visible y funciona con un clic |
| Pie | Aparecen tu razón social, tu dirección y tu CIF |
| Lista | Has quitado bajas, rebotes y contactos sin permiso |
En Mailrelay te lo ponemos fácil para cumplir en cada envío:
Con la cuenta gratuita puedes enviar hasta 80.000 emails al mes a 20.000 contactos.
Si tu lista ya existe, el primer paso hacia un email marketing legal es revisar de dónde sale cada contacto. Lo que no tenga un permiso claro o una compra previa, sepáralo y no le envíes publicidad.
Después, cambia tu formulario: casilla sin marcar, primera capa informativa y doble opt-in. Y repasa el pie de tus plantillas con la checklist.
Con eso tendrás resuelta la mayor parte. Lo demás es mantener la lista limpia y atender las bajas al momento.
Envía campañas que cumplen la ley con Mailrelay
Bajas automáticas, limpieza de listas y hasta 80.000 emails al mes gratis a 20.000 contactos.
Estas son las dudas que más nos llegan sobre protección de datos en email marketing.
No, salvo a tus propios clientes y sobre productos parecidos a los que compraron. En el resto de casos, la LSSI exige que la persona lo haya pedido o autorizado antes.
No. Ni el RGPD ni la LSSI lo exigen. Pero sí tienes que poder demostrar el consentimiento, y el doble opt-in es la forma más sencilla de hacerlo.
No. La LSSI se aplica también a las empresas, así que necesitas su consentimiento o una relación previa como cliente. Además, un email del tipo nombre.apellido@empresa es un dato personal y le aplica el RGPD.
No. La Ley Orgánica 15/1999 se sustituyó en diciembre de 2018 por la LOPDGDD (Ley Orgánica 3/2018). Hoy la protección de datos en email marketing se rige por el RGPD y la LOPDGDD, y el envío de publicidad por la LSSI.
Un remitente identificable, que se entienda que es publicidad, los datos de tu empresa y un enlace para darse de baja con un clic. Y, antes de enviarlo, el permiso de cada destinatario.
Un artículo perfecto que e viene de parlas ahora que voy a empezar con el Email Marketing en mi blog.
Muchas gracias por una información tan clara,
Flavia
Gracias Flavia por tu comentario y me alegra mucho saber que vas a trabajar tu email marketing sobre seguro desde el primer día, hacerlo atendiendo a reglas regales y los derechos de tu audiencia será la mejor estrategia de mail marketing.
Buenos dias desde Colombia, soy usuario con varias pasantes o practicantes de negocios internacionales de la plataforma mailrelay.com
Nosotros desde la plataforma en Colombia llamamos como empresa a EEUU, verificamos con las empresas via telefonica o via skype , emails de los jefes de importaciones, pedimos consentimiento escrito, y enviamos correos masivos en tandas de 50 correos ( consentidos) y sacamos los telefonos de bases de datos compradas concretas para el mercado del cafe , que previamente han sido consentidos ( en idioma ingles ) nos afecta de alguna manera que https://mailrelay.com/es/ este como plataforma en España ????
Quedo a la espera de su profesional respuesta, para hacer lo pertinente.
¡Hola Alvaro! Si estáis enviando a ciudadanos norteamericanos, deberéis cumplir la legislación norteamericana. La legislación explicada en el artículo es para cuando se realizan mailings a ciudadanos españoles. No importa nada la ubicación de la plataforma, la legislación es la misma se emplee la plataforma que se emplee, y depende de cada país.
Una duda, si no se va a hacer actividad comercial (la web no genera dinero de ninguna forma, es un simple blog por hobby) sino ques implemente se va a informar a los seguidores de la página de que ha aparecido un nuevo post. ¿Hay que facilitar todos los datos de domicilio a los seguidores?
Gracias
Desde el momento que gestionas o almacenas información personal, estás obligado a informar de la identidad del responsable de esa gestión y de los términos en que vas a gestionar esa información según estipula la LOPD.
Un abrazo
Se indica en el artículo:
«Toda comunicación comercial debe haber previamente solicitada o expresamente consentida por el destinatario, a menos que exista una relación comercial previa o haya sido obtenida de fuentes accesibles al Público».
En ningun caso el email marketing autoriza a enviar comunicaciones a datos obtenidos de fuentes accesibles al publico, no es una excepción.
¿?
Entendí mal o no te has expreasado bien
Saludos
Hola Indi, La ley indica palabra por palabra lo que dice ese parrafo que es solo una trasncripción de la Ley. Justamente las fuentes accesibles al público son las que están exentas del deber de consentimiento o autorización, pero Ojo, internet no se considera fuente accesible al público.Para que los ficheros sean fuente accesible al público es preciso
que su acceso sea libre, con o sin pago de un precio a cambio.
Podrán considerarse incluidos en fuentes accesibles al público
los datos que hayan sido objeto de difusión a través de prensa,
radio y televisión (convencional o digital)
Las revistas puramente científicas no deberían considerarse
fuente accesible al público a los efectos de la aplicación de la
LOPD. Internet no es, a los efectos de protección de datos, fuente de acceso publico .
Buenas,
Me ha parecido un gran post, Enhorabuena!
Tenía una duda sobre uno de los aspectos del e-mail marketing. Estamos intentando dar a conocer un Cuestionario Psicológico que podía ser de interés para los Centros Educativos en cuestión.
Debido a que el envío masivo sin consentimiento es ilegal, me preguntaba si un e-mail a una base de datos simplemente nombrando el nombre de la empresa, el eslogan, a lo que se dedica y un formulario de subscripción también sería ilegal. Nuestro objetivo principal simplemente es que nos conozcan para luego promocionar o vender el producto cara a cara.
Muchas gracias por adelantado,
Daniel
¡Hola Daniel! Me imagino que sí, si no ha habido contacto profesional previo, ni han dado su consentimiento, no deberías poder enviarles nada.
Buen post
Una duda, ¿es legal que para que un cliente se desuscriba, previamente tenga que indicar los motivos de la desuscripción?
¡Hola Alberto! Pues supongo que mientras sea opcional y no obligatorio no pasa nada.
Muchas Gracias por el artículo, tengo una duda, he pensado hacer mis campañas de email marketing haciendo los boletines con Mailpoet y usar mailrelay para el envio configurandolo por SMTP. En la Agencia Española de protección de datos, creo que tengo que incluir a mi hosting como encargado del tratamiento, pues es donde voy a guardar mi fichero, mi pregunta es si debo poner también a Mailrelay como encargado de tratamiento, muchas gracias.
Sensacional post,
tengo una duda y no encuentro información que me la resuelva. Tengo 2 tiendas online similares bajo la misma razón social. Puedo enviarles a los que se han dado de alta en una tienda, publicidad de la otra? Ambas webs están bastante relacionadas.
Gracias.
¡Hola Jaime! La verdad que creo que es mejor que te pongas en contacto con un profesional en LOPD. Aunque desde aquí te puede comentar que los suscriptores lo verán «raro» pues esos son clientes de una tienda, y les llegaran mailings desde otra. Aunque fuera legal, que no lo se, yo creo que no es tan buena idea.
Puedes enviarles un mailing pidiendo que se suscriban a la lista de la otra tienda, igual eso es lo mejor.
Gracias! Así haré!
Buenos días.
Este artículo es de febrero de 2016. ¿Ha habido algún cambio en la legislación a día de hoy 24-03-2017?
Tengo una correduría de seguros y según tu artículo, al haber una relación contractual previa con mis clientes podría enviarles emails con promociones sin el consentimiento previo? Aunque claro, el contrato lo están firmando con una compañía de seguros con mi intermediación, y yo aparezco en el contrato como intermediario, ¿eso cambia las cosas?
Gracias anticipadas.
¡Hola Eduardo! El artículo es informativo / orientativo. Nosotros tampoco somos expertos. Ante dudas concretas lo mejor es que te pongas en contacto con un profesional que pueda ayudarte. Yo no puedo indicarte nada seguro sobre tu consulta, lo siento.
Efectivamente, ha entrado en vigor el nuevo reglamento europeo de protección de datos que será de obligado cumplimiento a partir de mayo de 2018 y que impone importantes modificaciones respecto al tratamiento de datos. Tu caso concreto tendría que analizarlo detenidamente para conocer el alcance de la adecuación a realizar.
Un abrazo
Mira este post
https://blog.mailrelay.com/es/2016/09/13/ley-de-proteccion-de-datos-email-marketing-legal
Buenas tardes.
Magnífico artículo!!!.
Tengo una GRAN duda pero intentaré ser lo más breve posible.
Voy a crear una empresas de servicios a profesionales y me gustaría enviar un e-mail a varias empresas de la localidad donde resido.
El ayuntamiento tiene un listado de empresa y me ha dicho que ese listado es precisamente para eso… para que contactemos unas empresas a otras y que al ser correos a empresas no incumplo la LOPD.
Además llamé a AEPD y me dijeron que eso era correcto y que si el correo que enviaba a las empresas no era para hacer una oferta concreta, sino para dar a conocer la empresa y qué servicios ofrecía (de manera general) tampoco incumplía la LSSI…
Leyendo vuestro artículo me ha asaltado esa duda;
¿Es legal enviar un correo a un listado de empresas público y dar a conocer mi empresa sin necesidad de tener consentimiento previo?
Un saludo y muchas gracias!!
¡Hola Óscar! Bueno esto queda fuera de mi campo de experiencia, creo que es mejor que contactes directamente con un asesor en LOPD, quizá la persona que ha escrito el post https://www.linkedin.com/in/marinabrocca/?ppe=1
Buenos días!
¿Se podría enviar un formulario de suscripción a un e-mail corporativo, recopilado de la página web de la empresa, para obtener su consentimiento y poder enviar posteriormente campañas promocionales?
¡Hola Ana! Normalmente los formularios insertados en un email no funcionan. Y en cualquier caso, enviar un email para pedir permiso para enviar emails 😀
Hola, lei su información respecto a las leyes del Email Marketing pero al parecer hace referencia a España. Acá en Perú tengo entendido que mi base de datos debo enviarlos a una entidad del estado (indecopi). Por otro lado, quisiera saber si es cierto que en Holanda y Rusia no aplica esta ley?
¡Hola Jhonattan! Sí, esto es sobre la legislación Española, en tu caso concreto es mejor que consultes a un experto en tu país, para que la información sea mejor.
Enhorabuena por tu comparativa, muy util. Por mi parte, también hago uso de Mailrelay, la veo una muy buena plataforma, aunque me inquieta desde hace unos meses el hecho de que no es posible eliminar totalmente los datos de un suscriptor a tu lista, lo que pudiese afectar al cumplimiento de la LOPD si no me equivoco. Un saludo
Hola Miguel, sí se pueden borrar totalmente los registros, pero lo debes solicitar. Imagina que haces spam, y alguien se queja, borras todos los registros, y entonces ¿cómo se comprueba?
Excelente artículo!
Buenos días:
Este comentario podría denominarse «la pescadilla que se muerde la cola”. A ver si consigo aclararme porque hay cosas que no entiendo:
Tengo pensado escribir un libro sobre la historia de las universidades. Este libro puede ser de interés, sobre todo, para las universidades.
Algunas páginas web de universidades españolas muestran los emails de cada dependencia administrativa y también de cada departamento y de cada profesor/a.
Había pensado enviar un email informativo a cada uno de esas universidades que, sin duda, serían las más interesadas en el libro. Pero resulta que, tras analizar los artículos que han escrito, llego a la conclusión de que no puedo contactar así porque son emails conseguidos de una página web de Internet y, por tanto, no conseguidos a través de una fuente de acceso público (alguna Universidad, de hecho, amenaza en su página web con emprender acciones legales si se les contacta de esta forma).
De manera que no podré dar a conocer ampliamente el libro a las universidades; con lo cual el profesorado y el alumnado universitario difícilmente conocerán la existencia del libro, no conocerán por tanto su contenido, no tendré la posibilidad de venderles ningún ejemplar y el Estado, garante en materia de protección de datos (lo respeto, como no podía ser de otra manera), dejará eventualmente de ingresar impuestos por la venta de mis libros.
Mi pregunta es muy concreta: ¿cómo informo legalmente a cada universidad, a cada uno de sus departamentos y de sus miembros, de que hay un libro sobre la historia de las universidades? ¿Tendría sentido enviarles un email para que me autorizasen a enviarles un email (¡?)?
Supongo que tendrían que autorizarme expresamente a enviarles la información. Pero vuelvo al círculo vicioso: ¿cómo les informo de ello, si no puedo enviarles email alguno ni siquiera para informarles de mi página web o de mi blog? ¿Podría informarles al menos de la página web de la editorial que publica el libro, o tampoco?
Estoy hecho un lío, lo siento.
Gracias.
¡Hola Pilar! No es tan complejo, primero te haces una web o landing page donde publicites tu libro, con un formulario de registro y tus redes sociales. Con redes sociales, AdWords y SEO llevas tráfico de personas realmente interesadas y a los que se registren les das información.
Tu mismo lo has dicho «puede ser de su interés», pero lo cierto es que, puede que no sea de su interés, aunque tu creas que sí. Por eso lo mejor es mostrar resultados a personas realmente interesadas, que son las que están buscando ese tipo de libros, o relacionados.
También puedes anunciarte en sitios que sepas que visitan, o realizar posts invitados, etc.
Buenos días:
Gracias por la respuesta.
Sigo teniendo una duda. Si hay personas que visitan mi web donde publicito mi libro, supongo que ya no tendría sentido que se registraran puesto que habría conseguido mi objetivo: que conozcan la existencia de mi libro. ¿Tendría sentido, por ejemplo, contactar previamente vía telefónica con las universidades para hacerles saber la existencia de mi web, o la LOPD tampoco permite esta práctica?
Otra duda que me ha asaltado en estas últimas horas: ¿podría enviar un email informativo de mi libro sólamente a la dirección de correo electrónico principal de cada universidad, por decirlo de algún modo a la “centralita electrónica”, absteniéndome de enviarlo a la dirección de cada profesor/a? ¿O tampoco lo permite la LOPD?
En resumen: ¿la LOPD considera dato de carácter personal el email corporativo de cada universidad o no?
Gracias.
¡Hola Pilar! Sobre el tema telefónico ni idea. Sobre el tema de email, es muy sencillo: puedes enviar emails a aquellas personas que hayan solicitado de alguna forma recibir emails tuyos o bien sean clientes que hayan aceptado recibir emails tuyos.
Es eso principalmente 🙂
Los que hacemos campaña de un producto o servicio a través de email, es porque esa base fue copiada de publicaciones de ese email en una web publica, en consentimiento de esa persona – es decir, su email es publico y accesible para cualquiera.
Eso puede traer problemas de SPAM y legales, pues no hay consentimiento.