Email marketing dentro da lei: 10 regras do GDPR e da LSSI para as suas campanhas
Quais leis se aplicam, o que cada email deve conter e textos legais prontos para copiar nos seus formulários
Quais leis se aplicam, o que cada email deve conter e textos legais prontos para copiar nos seus formulários
Você já se perguntou se pode escrever para aquele contato que te deu o cartão em uma feira? É uma das dúvidas mais comuns no email marketing. E a resposta curta é não, a menos que ele tenha te dado permissão.
Fazer email marketing legal na Espanha não é complicado. Tudo se resume a três ideias: peça permissão antes de escrever, explique o que você fará com os dados e deixe qualquer pessoa sair quando quiser.
Neste guia, você encontra as normas que se aplicam hoje, as 10 regras que deve seguir em cada campanha e textos para copiar nos seus formulários e emails.
Um aviso antes de começar: este guia é informativo e não substitui a orientação de um advogado ou de um encarregado de proteção de dados.
Hoje, são três as normas que se aplicam às suas campanhas. Cada uma cobre uma parte diferente:
| Norma | O que regula | O que mais afeta você |
|---|---|---|
| GDPR (Regulamento UE 2016/679) | Como você coleta, armazena e usa dados pessoais | Base legal, informação, direitos e fornecedores |
| LOPDGDD (Lei Orgânica 3/2018) | Adapta o GDPR à Espanha | Informação em camadas, menores e Lista Robinson |
| LSSI (Lei 34/2002) | As comunicações comerciais por meio eletrônico | Consentimento prévio, identificação e descadastro |
A Agência Espanhola de Proteção de Dados (AEPD) é quem fiscaliza o cumprimento dessas normas e quem pune o spam.
E a LOPD? A antiga Lei Orgânica 15/1999 deixou de vigorar em dezembro de 2018. Com ela, também desapareceu a obrigação de registrar os arquivos de dados na AEPD. Se quiser os detalhes, confira nosso artigo sobre a LOPD.
Uma diferença importante: o GDPR só protege pessoas físicas. Já a LSSI também se aplica quando você escreve para uma empresa. Por isso, um email publicitário para info@empresa também precisa de permissão.
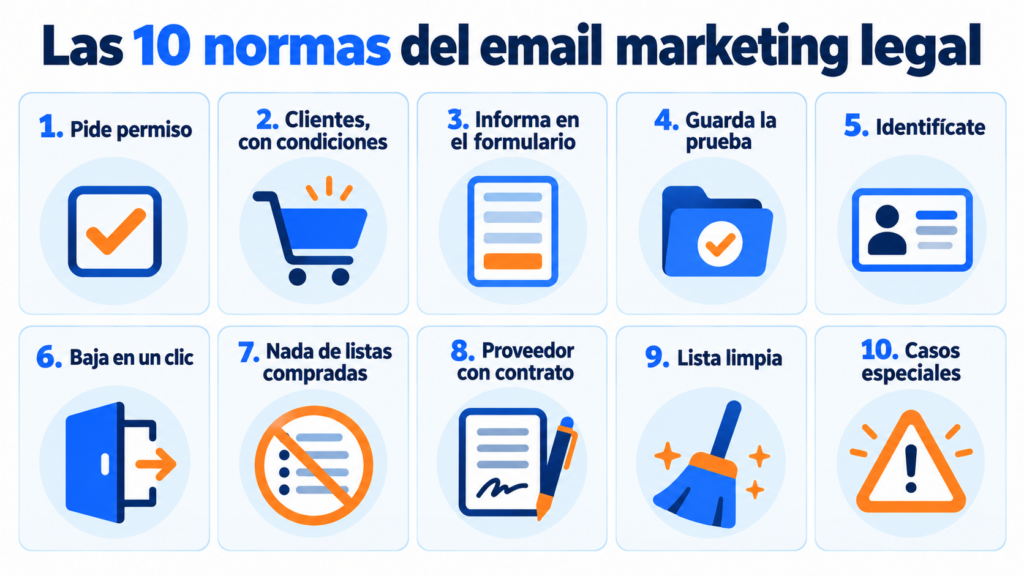
Estas são as regras do email marketing legal que você deve cumprir em cada campanha, da captação do contato até o envio.
Sem consentimento prévio, você não pode enviar publicidade por email. É o que diz o artigo 21 da LSSI.
Segundo o GDPR, esse consentimento tem que ser livre, específico, informado e inequívoco. Além disso, ele tem que ser dado por meio de uma ação clara do usuário.
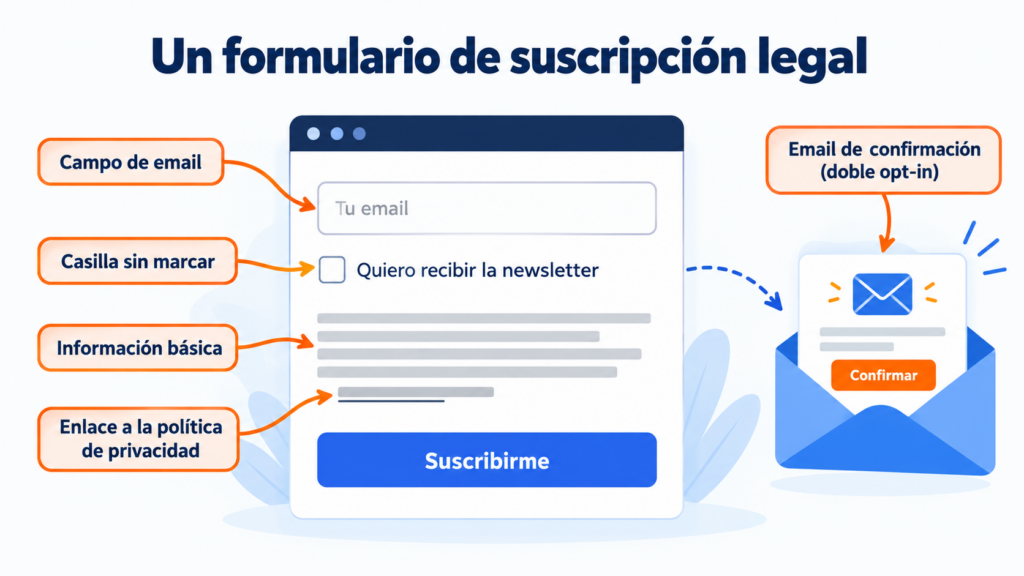
Por isso, caixas de seleção já marcadas não valem. Também não vale incluir a permissão para a newsletter dentro de «aceito a política de privacidade».
Texto para copiar ao lado de uma caixa de seleção desmarcada:
☐ Quero receber a newsletter da [Marca] com novidades, dicas e ofertas. Posso cancelar a assinatura quando quiser.
Você pode escrever para seus clientes sem pedir permissão, desde que cumpra algumas condições. A LSSI permite isso se já existe uma relação contratual e três requisitos são cumpridos:
Por exemplo, uma loja de artigos esportivos pode enviar ofertas de tênis para quem comprou um par com ela. Mas não pode ceder esse email a uma marca parceira.
Texto para copiar no processo de compra:
Enviaremos ofertas de produtos parecidos com os que você comprou. Se não quiser recebê-las, marque esta caixa: ☐ Não quero receber ofertas.
Quem se inscreve tem que saber quem você é e o que você fará com os dados dele. É o que exige o artigo 13 do GDPR.
A LOPDGDD permite fazer isso em camadas: uma informação básica junto ao formulário e um link para a política de privacidade completa.
Primeira camada para copiar abaixo do seu formulário de assinatura:
| Item | Texto de exemplo |
|---|---|
| Responsável | [Nome da empresa], [CIF] |
| Finalidade | Enviar a você nossa newsletter e comunicações comerciais |
| Base legal | Seu consentimento, que você pode retirar a qualquer momento |
| Destinatários | [Mailrelay], como fornecedor de envios. Não cedemos seus dados a terceiros |
| Direitos | Acesso, retificação, exclusão, oposição e os demais explicados na política de privacidade |
| Mais informações | [Link para a política de privacidade] |
Se um dia perguntarem, você tem que conseguir demonstrar que aquele contato aceitou. O GDPR coloca esse ônus em quem envia.
Guarde a data, a hora, o formulário de origem e o texto que cada pessoa aceitou.
O double opt-in ajuda muito. Ele consiste em enviar um email de confirmação e só cadastrar o contato quando ele clicar no link.
Atenção: ele não é obrigatório por lei. Mas é a forma mais simples de provar a permissão e, de quebra, evita endereços falsos ou digitados errado.
Exemplo de email de confirmação:
Assunto: Confirme sua assinatura da newsletter da [Marca]
Olá. Recebemos uma solicitação para inscrever este email na nossa newsletter. Para confirmar, clique no botão. Se não foi você, ignore esta mensagem e não escreveremos mais. [Botão: Confirmar minha assinatura]
Capte assinantes com double opt-in
Crie sua conta gratuita e use formulários com confirmação por email: você terá a prova da permissão de cada contato.
Cada email comercial tem que dizer quem o envia e que é publicidade. É o que pede o artigo 20 da LSSI.
Use um remetente reconhecível, com o nome da sua marca. E, se for uma promoção, isso tem que ficar claro desde o assunto ou o início da mensagem.
Se você sortear algo ou oferecer um desconto, as condições têm que ser claras e fáceis de consultar.
Rodapé de email para copiar:
Você recebeu este email porque se inscreveu em [site]. [Nome da empresa], [endereço], [CIF]. [Cancelar assinatura] · [Política de privacidade]
Cancelar a assinatura tem que ser tão fácil quanto se inscrever. A LSSI exige um meio simples e gratuito em cada comunicação. E o GDPR diz que retirar o consentimento tem que ser tão fácil quanto dá-lo.
Nada de pedir senhas, obrigar a pessoa a escrever um email ou exigir que ela informe o motivo. Um link e pronto.
Além disso, desde 2024, o Gmail e o Yahoo exigem que os envios em massa permitam o descadastro com um único clique no próprio cliente de email, por meio do cabeçalho List-Unsubscribe. Confira os detalhes em o que Outlook, Gmail e Yahoo pedem para não colocar seus emails na pasta de spam.
Se alguém preferir receber menos emails em vez de sair, ofereça uma central de preferências. Mas a opção de descadastro total tem que estar sempre disponível.
Uma lista comprada não tem uma permissão válida para você. Essas pessoas aceitaram, no máximo, receber emails de outra empresa.
Você também não pode copiar endereços de sites, redes sociais ou diretórios. O fato de um email estar publicado na internet não significa que você possa enviar publicidade para ele.
Explicamos isso em detalhes em por que não comprar bases de dados de emails. Se você quer crescer, crie sua própria base de dados de clientes com um lead magnet ou um pop-up bem pensado.
A plataforma que envia suas campanhas trata dados em seu nome. O GDPR a chama de operador de dados (subcontratante) e exige um contrato com ela (artigo 28).
Antes de escolher, pergunte onde ela armazena os dados e quais medidas de segurança aplica.
Se os dados saírem da União Europeia, a transferência tem que estar coberta. Para os Estados Unidos, hoje se usa o EU-US Data Privacy Framework, em vigor desde julho de 2023. Ele substituiu o Privacy Shield, anulado em 2020, que por sua vez havia substituído o Safe Harbor.
E nunca envie uma campanha do seu email pessoal com todos em cópia. Você expõe os endereços de todos os destinatários. Se tiver dúvidas, reveja como funcionam o CC e o CCO.
Peça só os dados que você vai usar. Para uma newsletter, basta o email; o nome é opcional.
O GDPR também pede que você não guarde dados por mais tempo do que o necessário. Revise seus contatos inativos de tempos em tempos: você pode enviar a eles uma campanha de reativação e, se não responderem, descadastrá-los.
Quando alguém cancelar a assinatura, guarde o endereço em uma lista de supressão. Assim, você evita escrever para essa pessoa de novo por engano se importar outra lista.
Há três situações que vale a pena analisar separadamente.
Menores: na Espanha, um menor pode dar seu consentimento a partir dos 14 anos. Abaixo dessa idade, quem o dá são os pais ou responsáveis legais.
Lista Robinson: se você vai fazer publicidade para pessoas que não deram permissão, a LOPDGDD obriga você a consultá-la antes. Se seus contatos deram consentimento, não é preciso consultá-la.
Emails transacionais: uma confirmação de pedido, uma fatura ou uma alteração de senha não são publicidade. Você pode enviá-los sem consentimento comercial, desde que não os use para incluir promoções disfarçadas. Explicamos isso em o que é um email transacional.
Todos os anos, a AEPD multa empresas por enviar publicidade sem permissão. Estes são os valores fixados pela lei:
| Infração | Exemplo | Multa |
|---|---|---|
| Leve (LSSI) | Enviar publicidade sem consentimento de forma pontual | Até 30.000 € |
| Grave (LSSI) | Envio em massa sem permissão, ou mais de três emails em um ano para a mesma pessoa | De 30.001 a 150.000 € |
| GDPR | Tratar dados sem base legal, não atender aos direitos ou não informar | Até 20 milhões de euros ou 4 % do faturamento anual |
Para definir o valor, são levados em conta a intenção, o tempo, o dano causado, o benefício obtido ou se já houve sanções anteriores.
Mas a multa não é o único custo de desrespeitar as regras do email marketing legal. Os envios sem permissão geram denúncias de spam, prejudicam sua reputação de remetente e podem levar você a uma lista negra. A partir daí, nem seus clientes recebem seus emails.
Revise esta lista antes de clicar em «Enviar». Ela resume tudo o que vimos até aqui:
| Verificação | O que conferir |
|---|---|
| Permissão | Cada contato se inscreveu ou é um cliente coberto pela exceção da LSSI |
| Prova | Você tem a data, a origem e o texto aceito de cada cadastro |
| Informação | O formulário mostra a primeira camada e tem um link para a política de privacidade |
| Remetente | O nome e o email de envio são da sua marca |
| Publicidade | Fica claro que é uma comunicação comercial |
| Descadastro | Há um link de descadastro visível que funciona com um clique |
| Rodapé | Aparecem sua razão social, seu endereço e seu CIF |
| Lista | Você removeu descadastros, bounces e contatos sem permissão |
No Mailrelay, facilitamos o cumprimento das normas em cada envio:
Com a conta gratuita, você pode enviar até 80.000 emails por mês para 20.000 contatos.
Se você já tem uma lista, o primeiro passo para um email marketing legal é revisar de onde vem cada contato. Separe os contatos que não tenham uma permissão clara ou uma compra anterior e não envie publicidade para eles.
Depois, altere seu formulário: caixa de seleção desmarcada, primeira camada informativa e double opt-in. E revise o rodapé dos seus templates com a checklist.
Com isso, você terá resolvido a maior parte. O resto é manter a lista limpa e atender aos pedidos de descadastro na hora.
Envie campanhas que cumprem a lei com o Mailrelay
Descadastros automáticos, limpeza de listas e até 80.000 emails por mês grátis para 20.000 contatos.
Estas são as dúvidas que mais recebemos sobre proteção de dados no email marketing.
Não, exceto para seus próprios clientes e sobre produtos parecidos com os que eles compraram. Nos demais casos, a LSSI exige que a pessoa tenha solicitado ou autorizado o envio antes.
Não. Nem o GDPR nem a LSSI o exigem. Mas você tem que conseguir demonstrar o consentimento, e o double opt-in é a forma mais simples de fazer isso.
Não. A LSSI também se aplica às empresas, então você precisa do consentimento delas ou de uma relação prévia como cliente. Além disso, um email do tipo nome.sobrenome@empresa é um dado pessoal, e o GDPR se aplica a ele.
Não. A Lei Orgânica 15/1999 foi substituída em dezembro de 2018 pela LOPDGDD (Lei Orgânica 3/2018). Hoje, a proteção de dados no email marketing é regida pelo GDPR e pela LOPDGDD, e o envio de publicidade, pela LSSI.
Um remetente identificável, uma indicação clara de que é publicidade, os dados da sua empresa e um link para cancelar a assinatura com um clique. E, antes de enviá-lo, a permissão de cada destinatário.