OTP
O código de uso único que protege acessos e pagamentos, e como fazê-lo chegar a tempo
Um OTP (One-Time Password) é uma senha ou código que só vale para um login ou uma operação e expira em poucos minutos. Costuma ter 6 dígitos e chega por SMS, por email ou em um app.
Você o usa quase todos os dias sem perceber. Quando seu banco pede para confirmar um pagamento, quando você entra em uma conta por outro celular ou quando uma loja verifica seu email.
Para uma empresa, enviar esse código corretamente faz parte da experiência do usuário. Se ele demora ou cai no spam, o cliente desiste.
O que significa OTP e para que serve?
OTP é a sigla em inglês de one-time password: senha de uso único. Em português também se fala em código de verificação ou código de uso único.
Serve para comprovar que quem está tentando entrar ou pagar é realmente o titular. A senha habitual pode ter vazado; o código temporário, não, porque muda a cada tentativa.
Estes são seus usos mais comuns:
- Login a partir de um dispositivo novo ou como segunda etapa.
- Confirmação de pagamentos em lojas de ecommerce e bancos.
- Verificação do cadastro: comprovar que o email ou o telefone pertencem ao usuário, algo parecido com o double opt-in de um formulário de assinatura.
- Recuperação de senha sem links que possam ser reutilizados.
- Operações sensíveis, como alterar o email da conta ou os dados bancários.
Como funciona um código OTP?
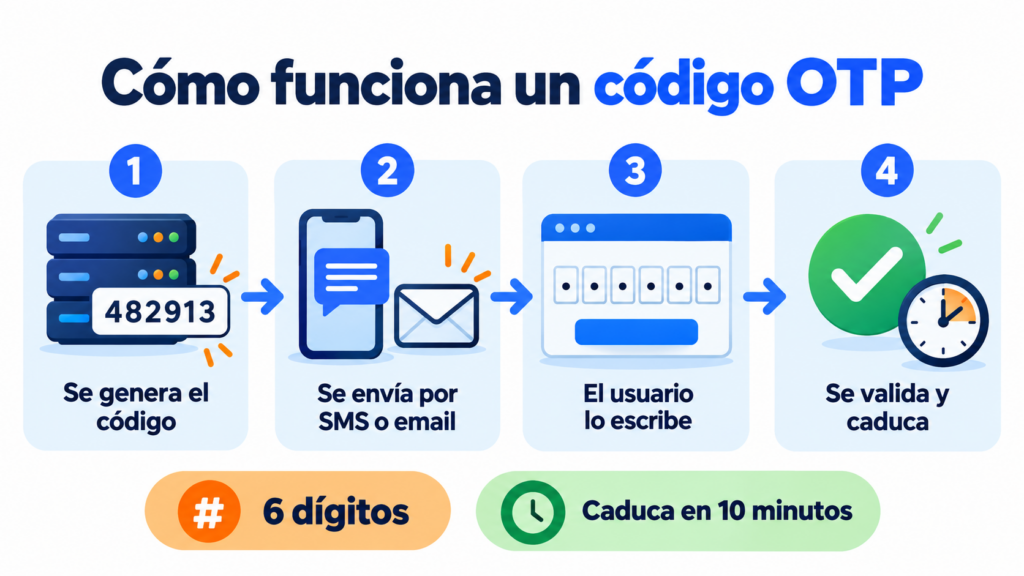
O processo tem quatro etapas. O servidor gera um número aleatório e o armazena vinculado à sua conta, com uma data de expiração.
Depois, envia o código a você pelo canal escolhido. Você o digita no site ou no app, e o servidor verifica se ele coincide e se não expirou.
Se estiver tudo certo, o código é invalidado. Mesmo que alguém o veja depois, ele já não serve para nada.
O NIST, o órgão de normas dos Estados Unidos, recomenda em seu guia SP 800-63B que o código tenha pelo menos 6 dígitos.
Também pede que ele expire em 10 minutos e que as tentativas malsucedidas sejam limitadas.
Tipos de OTP
Nem todos os códigos são gerados ou entregues da mesma forma. Estes são os formatos mais comuns:
| Tipo | Como é gerado ou entregue | Vantagem | Ponto fraco |
|---|---|---|---|
| OTP por SMS | O servidor o envia para o número de telefone | Chega a qualquer celular, sem apps | Vulnerável à clonagem de chip |
| OTP por email | É enviado para o endereço do usuário | Sem custo por mensagem e fácil de integrar | Se o email for invadido, o código também é roubado |
| TOTP (app autenticador) | O app calcula um código novo a cada 30 segundos | Funciona sem sinal | É preciso instalar e configurar o app |
| HOTP | É gerado com um contador a cada uso | Serve para chaves físicas e tokens | Menos comum em serviços para o consumidor |
| Notificação push | O app pede para aprovar o acesso com um toque | Muito prática | Risco de aprovar por cansaço |
O TOTP e o HOTP são padrões abertos do IETF: o RFC 6238 e o RFC 4226. Por isso os apps autenticadores funcionam com quase qualquer serviço.
OTP e 2FA: qual é a diferença?
A 2FA (autenticação em duas etapas ou de dois fatores) é o método. O OTP é uma das ferramentas que o tornam possível.
A 2FA combina dois fatores diferentes: algo que você sabe, como a senha, e algo que você tem, como seu celular. O código temporário comprova esse segundo fator.
O efeito é grande. Segundo a Microsoft (2019), ativar a autenticação multifator bloqueia mais de 99,9% dos ataques a contas.
Na Europa, além disso, a diretiva de pagamentos PSD2 exige autenticação reforçada em muitos pagamentos online. Por isso seu banco envia um código antes de confirmar uma compra.
Seus códigos, na caixa de entrada
Com o Mailrelay, você envia emails transacionais por SMTP ou API, com estatísticas de entrega, e SMS a partir da mesma conta.
O OTP por SMS é seguro?
É muito mais seguro do que uma senha sozinha, mas tem pontos fracos. O NIST o considera um método “restrito” pelo risco de clonagem de chip, em que um atacante consegue uma cópia do seu chip.
O outro grande risco é o phishing. Uma mensagem falsa pede o código e o usa na mesma hora.
Por isso as boas mensagens sempre incluem um aviso: “Não compartilhe este código com ninguém”. Nem seu banco nem nenhuma empresa vão pedi-lo por telefone.
Mesmo assim, o SMS continua sendo a opção mais universal. Não precisa de apps nem de dados móveis, como explicamos no artigo sobre SMS.
OTP por SMS ou por email?
Depende do seu público e do momento. O mais comum é combinar os dois canais.
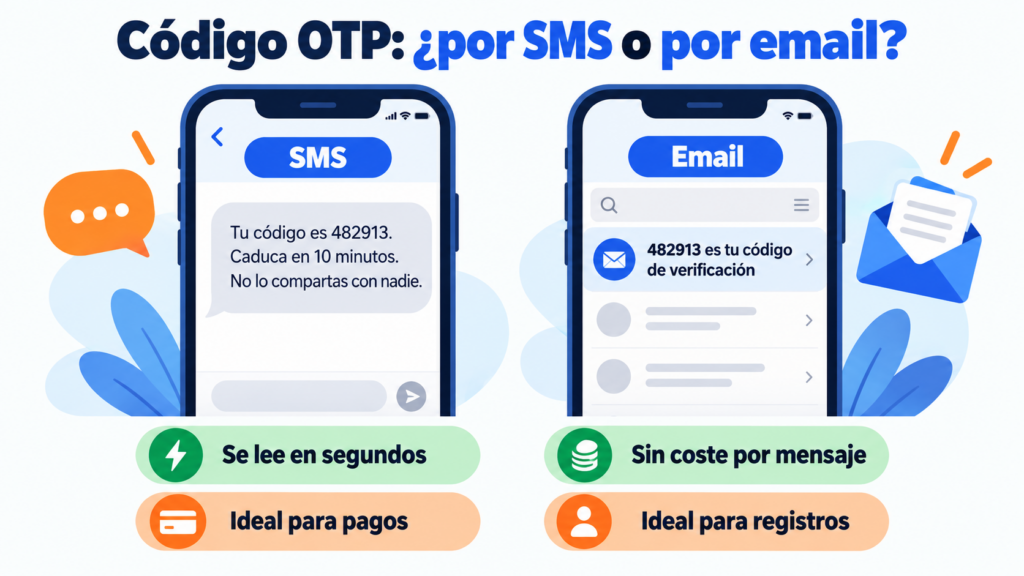
O SMS é melhor para pagamentos e acessos urgentes, porque é lido em segundos. O email é adequado para verificar cadastros, confirmar alterações na conta ou como alternativa se o SMS não chegar. E se seus clientes usam WhatsApp, a WhatsApp Business API permite enviar o código em um modelo de autenticação.
Em ambos os casos, a velocidade é o que importa. Um código que demora dois minutos gera novas tentativas, reclamações e desistências no cadastro.
Se você escolher o email, cuide da entregabilidade. Autentique seu domínio de envio com SPF, DKIM e DMARC, ou o código não chegará à caixa de entrada.
Boas práticas para enviar códigos OTP
Coloque o código no assunto do email ou no início do SMS. Assim ele aparece na notificação sem precisar abrir a mensagem.
Informe quanto tempo ele dura. “Expira em 10 minutos” evita dúvidas e novas tentativas.
Use sempre o mesmo remetente reconhecível. Um nome estranho se parece demais com uma tentativa de spoofing.
Não misture o código com publicidade. É um email transacional, não uma newsletter, e deve ser curto e limpo.
Envie-o a partir de um serviço separado das suas campanhas em massa, com sua própria reputação de domínio. Assim, um pico de envios de marketing não atrasa os códigos.
E limite os reenvios. Um botão de “enviar novamente” sem limite é uma porta aberta para bots e contas de SMS nas alturas.
Como o Mailrelay ajuda você a enviar códigos OTP
O Mailrelay não gera os códigos: isso é feito pelo seu site ou app. O que ele faz é entregá-los rapidamente e medir cada envio, por email ou por SMS.
Para o email, você tem SMTP e API. Seu aplicativo envia cada código como um email transacional, com estatísticas de entrega, bounces, aberturas e cliques.
Você pode marcar esses envios com tags SMTP para separá-los das suas campanhas nos relatórios.
Contamos tudo no artigo sobre SMTP e API para emails transacionais.
Para o SMS, a API inclui uma função para enviar SMS transacionais para um ou vários destinatários.
Você informa o nome do remetente e o texto e, depois, consulta o status de cada mensagem. As tarifas estão na página de preços de SMS.
Na conta gratuita, você pode testar o SMTP e a API durante 30 dias. Depois, eles estão incluídos nos planos Standard e Enterprise, ou podem ser adicionados à conta gratuita.
E suas campanhas continuam na mesma conta: até 80.000 emails por mês e 20.000 contatos grátis, com suporte por chat, ticket e telefone.
Email, SMS e campanhas em um só lugar
Teste o SMTP e a API por 30 dias na conta gratuita, com até 80.000 emails por mês e suporte por chat, ticket e telefone.
Perguntas frequentes sobre o OTP
O que é um código OTP? É uma senha temporária que só vale para um acesso ou uma operação. Costuma ter 6 dígitos e expira em poucos minutos.
O que significa OTP? É a sigla de one-time password, senha de uso único em português.
Onde recebo o código OTP? Normalmente por SMS ou email, embora muitos serviços usem apps autenticadores ou notificações push.
Por que não recebo o código OTP? Verifique a pasta de spam e o sinal do celular. Se ainda assim não chegar, peça um novo depois de alguns segundos: muitos serviços limitam os reenvios.
OTP é o mesmo que 2FA? Não. A 2FA é o método de verificação em duas etapas, e o OTP é um dos códigos usados nessa segunda etapa.